[Imprint][Data Privacy Statement][E-Mail]
View long theorem info.
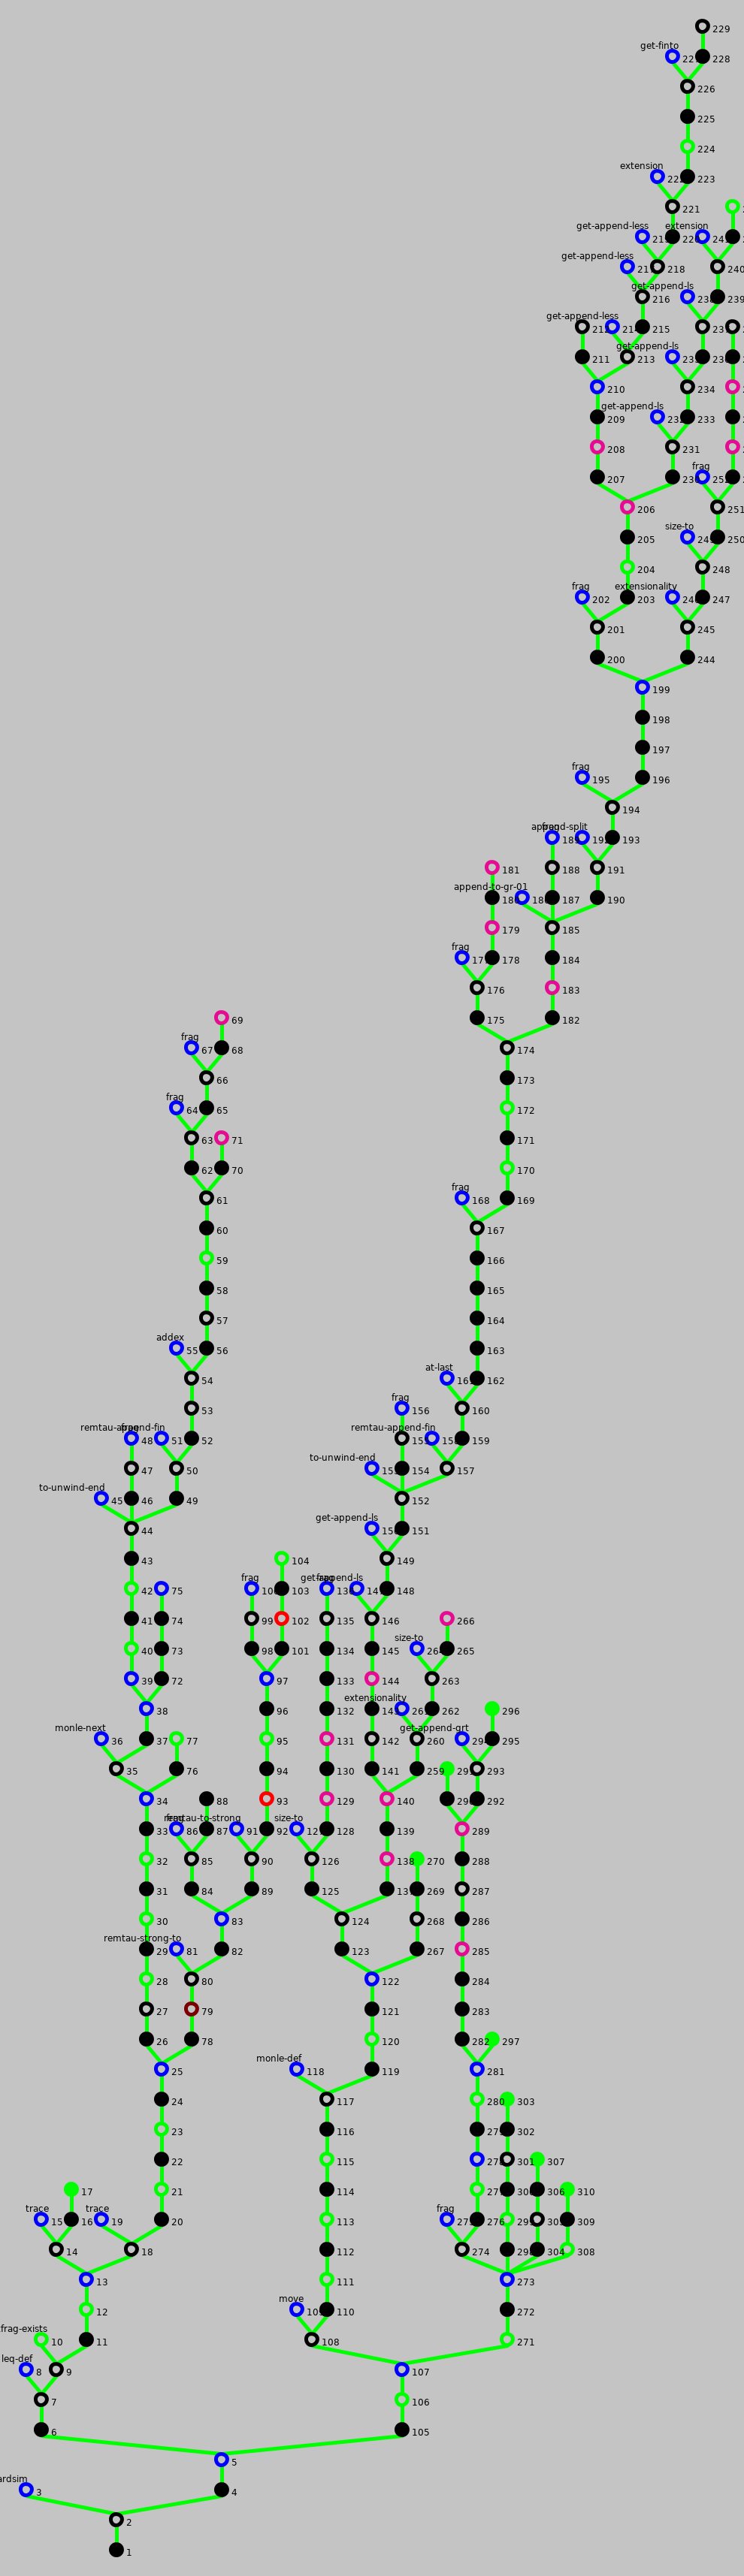
View the proof.
Back to main index.
View the specification.
View theorem base summary,
View theorem base listing,
the used properties by spec,
the dependency list,
the symbol table,
Proof step 1 from proof refine-and-cstepdet-implies-forward-aux (conclusion)
(back to tree)
| C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ fwsim
(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf),
λ as, cs.
∃ cσ, α, aσ, α1, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ aexec(AIOAut(astartf, astepf))(aσ, α1)
∧ cexec(CIOAut(cstartf, cstepf))(cσ, α) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α1 to ii(n0))^))) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 2:
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ fwsim
(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf),
λ as, cs.
∃ cσ, α, aσ, α1, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α1) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α1 to ii(n0))^)))
Rule argument
Additional information
Used simplifier rules:
⊦ cexec(CIOAut(startf, stepf))(σ, β) ↔ cfrag(CIOAut(startf, stepf))(σ, β) ∧ startf(σ[0]); (s)
⊦ aexec(AIOAut(startf, stepf))(σ, β) ↔ afrag(AIOAut(startf, stepf))(σ, β) ∧ startf(σ[0]); (s)
Proof step 2 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ fwsim
(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf),
λ as, cs.
∃ cσ, α, aσ, α1, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α1) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α1 to ii(n0))^))) |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 3:
⊦ fwsim(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf), r)
↔ (∀ cs. cstartf(cs) → (∃ as. r(as, cs) ∧ astartf(as)))
∧ (∀ cs, a, cs0, as. r(as, cs) ∧ cstepf(cs, a, cs0) → (∃ as0. amove(AIOAut(astartf, astepf))(as, ⌜a '⌝ ^, as0) ∧ r(as0, cs0)))
- Proof step 4:
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ (∀ cs.
cstartf(cs)
→ (∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)))
∧ (∀ cs, a, cs0, as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ cstepf(cs, a, cs0)
→ (∃ as0.
amove(AIOAut(astartf, astepf))(as, ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs0 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))))
Rule argument
spec: IOforward, name:proofobls-forwardsim,
seq:⊦ fwsim(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf), r)
↔ (∀ cs. cstartf(cs) → (∃ as. r(as, cs) ∧ astartf(as)))
∧ (∀ cs, a, cs0, as.
r(as, cs) ∧ cstepf(cs, a, cs0)
→ (∃ as0. amove(AIOAut(astartf, astepf))(as, ⌜a '⌝ ^, as0) ∧ r(as0, cs0))),
subst:[cstartf, cstepf, astartf, r, astepf]
→ [cstartf, cstepf, astartf,
λ as, cs.
∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0])
∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii.
ii(n) = m ∧ mon≤(ii)
∧ (∀ n0.
n ≤ n0 ∧ ⌜n0⌝ < # cσ
→ ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)),
astepf],
<all paths>
Additional information
Used terms: λ as, cs.
∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0])
∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii.
ii(n) = m ∧ mon≤(ii)
∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)), astepf, astartf, cstepf, cstartf
Proof step 3 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ fwsim(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf), r)
↔ (∀ cs. cstartf(cs) → (∃ as. r(as, cs) ∧ astartf(as)))
∧ (∀ cs, a, cs0, as. r(as, cs) ∧ cstepf(cs, a, cs0) → (∃ as0. amove(AIOAut(astartf, astepf))(as, ⌜a '⌝ ^, as0) ∧ r(as0, cs0))) |
A spec-lemma
Proof step 4 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ (∀ cs.
cstartf(cs)
→ (∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)))
∧ (∀ cs, a, cs0, as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ cstepf(cs, a, cs0)
→ (∃ as0.
amove(AIOAut(astartf, astepf))(as, ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs0 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^))))) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 5:
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ( cstartf(cs)
→ (∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)))
∧ ( as = aσ[ii(n)] ∧ cs0 = cσ[n] ∧ ⌜ii(n)⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0))) ∧ ii(n) = m ∧ mon≤(ii)
∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^) ∧ cstepf(cσ[n], a, cs1)
→ (∃ as0.
amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs1 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))))
Rule argument
Additional information
Proof step 5 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ( cstartf(cs)
→ (∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)))
∧ ( as = aσ[ii(n)] ∧ cs0 = cσ[n] ∧ ⌜ii(n)⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0))) ∧ ii(n) = m ∧ mon≤(ii)
∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^) ∧ cstepf(cσ[n], a, cs1)
→ (∃ as0.
amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs1 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^))))) |
User applied rule case distinction
And obtained the following new goals
- Proof step 6:
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), cstartf(cs),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
- Proof step 105:
as = aσ[ii(n)], cs0 = cσ[n], ii(n) = m, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as0.
amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs1 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
Rule argument
pos: right 1
Additional information
Proof step 6 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), cstartf(cs),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 7:
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), cstartf(cs),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
Additional information
Proof step 7 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), cstartf(cs),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 8:
⊦ C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)) ↔ (∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α))
- Proof step 9:
cstartf(cs), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α)
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
spec: IOrefine-def, name:leq-def,
seq:⊦ C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf))
↔ (∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α)),
subst:[astepf, astartf, cstepf, cstartf] → [astepf, astartf, cstepf, cstartf],
<all paths>
Additional information
Used terms: astepf, astartf, cstepf, cstartf
Proof step 8 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)) ↔ (∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α)) |
A spec-lemma
Proof step 9 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cstartf(cs), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α)
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
User applied rule apply lemma
And obtained the following new goals
- Proof step 10:
⊦ ∃ cσ, α. cs = cσ[0] ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
- Proof step 11:
cstartf(cs), ∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∃ cσ, α. cs = cσ[0] ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
spec: <toplevel>, name:maxfrag-exists,
seq:⊦ ∃ cσ, α.
cs = cσ[0] ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α)
∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0))),
subst:[cs, cstartf, cstepf] → [cs, cstartf, cstepf]
Additional information
Used terms: cs, cstartf, cstepf
Proof step 10 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ∃ cσ, α. cs = cσ[0] ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0))) |
Proof step 11 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cstartf(cs), ∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∃ cσ, α. cs = cσ[0] ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
⊦ ∃ as.
(∃ cσ, α, aσ, α0, m, n.
as = aσ[m] ∧ cs = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 12:
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α)
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
Additional information
Proof step 12 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ α. ctrace(CIOAut(cstartf, cstepf))(α) → atrace(AIOAut(astartf, astepf))(α)
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
User applied rule all left
And obtained the following new goals
- Proof step 13:
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
ctrace(CIOAut(cstartf, cstepf))(α ^) → atrace(AIOAut(astartf, astepf))(α ^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
pos: left 5 terms: α ^ abort: F discard: T computed: F
Additional information
Used terms: α ^
Proof step 13 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
ctrace(CIOAut(cstartf, cstepf))(α ^) → atrace(AIOAut(astartf, astepf))(α ^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
User applied rule case distinction
And obtained the following new goals
- Proof step 14:
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ctrace(CIOAut(cstartf, cstepf))(α ^), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
- Proof step 18:
atrace(AIOAut(astartf, astepf))(α ^), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
pos: left 4
Additional information
Proof step 14 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ctrace(CIOAut(cstartf, cstepf))(α ^), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 15:
⊦ ctrace(CIOAut(startf, stepf))(α) ↔ (∃ σ, β. α = β ^ ∧ cexec(CIOAut(startf, stepf))(σ, β))
- Proof step 16:
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ σ, β. ¬(α ^ = β ^ ∧ cexec(CIOAut(cstartf, cstepf))(σ, β))
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
spec: IOtrace[restrictedC], name:trace,
seq:⊦ ctrace(CIOAut(startf, stepf))(α)
↔ (∃ σ, β. α = β ^ ∧ cexec(CIOAut(startf, stepf))(σ, β)),
subst:[α, stepf, startf] → [α ^, cstepf, cstartf], <all paths>
Additional information
Used terms: α ^, cstepf, cstartf
Proof step 15 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ctrace(CIOAut(startf, stepf))(α) ↔ (∃ σ, β. α = β ^ ∧ cexec(CIOAut(startf, stepf))(σ, β)) |
A spec-lemma
Proof step 16 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ σ, β. ¬(α ^ = β ^ ∧ cexec(CIOAut(cstartf, cstepf))(σ, β))
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 17:
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ σ, β. α ^ ≠ β ^ ∨ ¬ cfrag(CIOAut(cstartf, cstepf))(σ, β) ∨ ¬ cstartf(σ[0])
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
Additional information
Used simplifier rules:
⊦ cexec(CIOAut(startf, stepf))(σ, β) ↔ cfrag(CIOAut(startf, stepf))(σ, β) ∧ startf(σ[0]); (s)
Proof step 17 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ σ, β. α ^ ≠ β ^ ∨ ¬ cfrag(CIOAut(cstartf, cstepf))(σ, β) ∨ ¬ cstartf(σ[0])
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
Heuristic quantifier closing applied rule all left
And closed the goal!
Rule argument
pos: left 5 terms: cσ, α
Additional information
Used terms: cσ, α
Proof step 18 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| atrace(AIOAut(astartf, astepf))(α ^), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 19:
⊦ atrace(AIOAut(startf, stepf))(α) ↔ (∃ σ, β. α = β ^ ∧ aexec(AIOAut(startf, stepf))(σ, β))
- Proof step 20:
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∃ σ, β. α ^ = β ^ ∧ aexec(AIOAut(astartf, astepf))(σ, β)
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
spec: IOtrace[restrictedA], name:trace,
seq:⊦ atrace(AIOAut(startf, stepf))(α)
↔ (∃ σ, β. α = β ^ ∧ aexec(AIOAut(startf, stepf))(σ, β)),
subst:[α, stepf, startf] → [α ^, astepf, astartf], <all paths>
Additional information
Used terms: α ^, astepf, astartf
Proof step 19 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ atrace(AIOAut(startf, stepf))(α) ↔ (∃ σ, β. α = β ^ ∧ aexec(AIOAut(startf, stepf))(σ, β)) |
A spec-lemma
Proof step 20 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∃ σ, β. α ^ = β ^ ∧ aexec(AIOAut(astartf, astepf))(σ, β)
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 21:
α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as)
Rule argument
Additional information
Used simplifier rules:
⊦ aexec(AIOAut(startf, stepf))(σ, β) ↔ afrag(AIOAut(startf, stepf))(σ, β) ∧ startf(σ[0]); (s)
Proof step 21 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as.
(∃ cσ0, α, aσ, α0, m, n.
as = aσ[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(as) |
User applied rule exists right
And obtained the following new goals
- Proof step 22:
α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ (∃ cσ0, α, aσ0, α0, m, n.
aσ[0] = aσ0[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ0 ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(aσ[0])
Rule argument
pos: right 1 terms: aσ[0] abort: F discard: T computed: T
Additional information
Used terms: aσ[0]
Proof step 22 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ (∃ cσ0, α, aσ0, α0, m, n.
aσ[0] = aσ0[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ0 ∧ (α to n0)^ = (α0 to ii(n0))^)))
∧ astartf(aσ[0]) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 23:
α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ cσ0, α, aσ0, α0, m, n.
aσ[0] = aσ0[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ0 ∧ (α to n0)^ = (α0 to ii(n0))^))
Rule argument
Additional information
Proof step 23 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ cσ0, α, aσ0, α0, m, n.
aσ[0] = aσ0[m] ∧ cσ[0] = cσ0[n] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n⌝ < # cσ0 ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ0, α) ∧ cstartf(cσ0[0]) ∧ (finp(cσ0) → ¬(∃ a, cs0. cstepf(cσ0.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ0 → ⌜ii(n0)⌝ < # aσ0 ∧ (α to n0)^ = (α0 to ii(n0))^)) |
User applied rule exists right
And obtained the following new goals
- Proof step 24:
α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ aσ[0] = aσ[0] ∧ cσ[0] = cσ[0] ∧ ⌜0⌝ < # aσ ∧ ⌜0⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. 0 ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^))
Rule argument
pos: right 1 terms: cσ, α, aσ, α0, 0, 0 abort: F discard: T computed: T
Additional information
Used terms: cσ, α, aσ, α0, 0, 0
Proof step 24 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ aσ[0] = aσ[0] ∧ cσ[0] = cσ[0] ∧ ⌜0⌝ < # aσ ∧ ⌜0⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. 0 ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 25:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)
Rule argument
Additional information
Used simplifier rules:
⊦ ¬ cfrag(CIOAut(startf, stepf))([], α); (s)
⊦ ¬ afrag(AIOAut(startf, stepf))([], α); (s)
⊦ 0 ≤ m; (s)
⊦ ⌜0⌝ < # σ ↔ σ ≠ []; (s)
⊦ ⌜0⌝ < # σ ↔ σ ≠ []; (s)
Proof step 25 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^) |
User applied rule cut formula
And obtained the following new goals
- Proof step 26:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < # cσ → (∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^))
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)
- Proof step 78:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∀ n. ⌜n⌝ < # cσ → (∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)),
∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)
Rule argument
fma: ∀ n.
⌜n⌝ < # cσ
→ (∃ m.
⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^
∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^))
Additional information
Used formulas: ∀ n.
⌜n⌝ < # cσ
→ (∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^))
Proof step 26 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < # cσ → (∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^))
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 27:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n. ⌜n⌝ < # cσ → (∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)
Rule argument
Additional information
Proof step 27 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n. ⌜n⌝ < # cσ → (∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^) |
User applied rule choice left
And obtained the following new goals
- Proof step 28:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)
Rule argument
pos: left 9
Additional information
Proof step 28 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^) |
User applied rule exists right
And obtained the following new goals
- Proof step 29:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ (⌜0⌝ < # cσ ⊃ f_n->n(0);f_n->n(# cσ.l - 1)) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (∀ n0.
⌜n0⌝ < # cσ
→ ⌜(⌜n0⌝ < # cσ ⊃ f_n->n(n0);f_n->n(# cσ.l - 1))⌝ < # aσ
∧ (α to n0)^ = (α0 to (⌜n0⌝ < # cσ ⊃ f_n->n(n0);f_n->n(# cσ.l - 1)))^)
Rule argument
pos: right 1
terms: λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1))
abort: F
discard: T
computed: F
Additional information
Used terms: λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1))
Proof step 29 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ (⌜0⌝ < # cσ ⊃ f_n->n(0);f_n->n(# cσ.l - 1)) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (∀ n0.
⌜n0⌝ < # cσ
→ ⌜(⌜n0⌝ < # cσ ⊃ f_n->n(n0);f_n->n(# cσ.l - 1))⌝ < # aσ
∧ (α to n0)^ = (α0 to (⌜n0⌝ < # cσ ⊃ f_n->n(n0);f_n->n(# cσ.l - 1)))^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 30:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^)
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜0⌝ < # σ ↔ σ ≠ []; (s)
Proof step 30 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^) |
User applied rule all left
And obtained the following new goals
- Proof step 31:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜0⌝ < # cσ → ⌜f_n->n(0)⌝ < # aσ ∧ (α to 0)^ = (α0 to f_n->n(0))^ ∧ (∀ m0. m0 < f_n->n(0) → (α to 0)^ ≠ (α0 to m0)^),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^)
Rule argument
pos: left 10 terms: 0 abort: F discard: F computed: F
Additional information
Used terms: 0
Proof step 31 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜0⌝ < # cσ → ⌜f_n->n(0)⌝ < # aσ ∧ (α to 0)^ = (α0 to f_n->n(0))^ ∧ (∀ m0. m0 < f_n->n(0) → (α to 0)^ ≠ (α0 to m0)^),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 32:
[] = (α0 to f_n->n(0))^, α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜f_n->n(0)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(0) → [] ≠ (α0 to m0)^
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^)
Rule argument
Additional information
Used simplifier rules:
⊦ [] ^ = []; (s)
⊦ σ to 0 = []; (s)
⊦ ⌜0⌝ < # σ ↔ σ ≠ []; (s)
Proof step 32 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| [] = (α0 to f_n->n(0))^, α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜f_n->n(0)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(0) → [] ≠ (α0 to m0)^
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^) |
User applied rule all left
And obtained the following new goals
- Proof step 33:
[] = (α0 to f_n->n(0))^, α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜f_n->n(0)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), 0 < f_n->n(0) → [] ≠ (α0 to 0)^,
∀ m0. m0 < f_n->n(0) → [] ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^)
Rule argument
pos: left 13 terms: 0 abort: F discard: F computed: F
Additional information
Used terms: 0
Proof step 33 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| [] = (α0 to f_n->n(0))^, α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜f_n->n(0)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), 0 < f_n->n(0) → [] ≠ (α0 to 0)^,
∀ m0. m0 < f_n->n(0) → [] ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ f_n->n(0) = 0 ∧ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 34:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^)
Rule argument
Additional information
Used simplifier rules:
⊦ ¬ n < 0; (s)
⊦ ⌜0⌝ < # σ ↔ σ ≠ []; (s)
⊦ [] ^ = []; (s)
⊦ σ to 0 = []; (s)
⊦ 0 < m ↔ m ≠ 0; (s)
Proof step 34 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)))
∧ (⌜n0⌝ < # cσ → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^) |
User applied rule case distinction
And obtained the following new goals
- Proof step 35:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), ¬ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1))), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦
- Proof step 76:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n0⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^
Rule argument
pos: right 1
Additional information
Proof step 35 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), ¬ mon≤(λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1))), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 36:
⊦ mon≤(ii) ↔ (∀ n. ii(n) ≤ ii(n + 1))
- Proof step 37:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∃ n. ¬ (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)) ≤ (⌜n + 1⌝ < # cσ ⊃ f_n->n(n + 1);f_n->n(# cσ.l - 1))
⊦
Rule argument
spec: monle, name:monle-next, seq: ⊦ mon≤(ii) ↔ (∀ n. ii(n) ≤ ii(n + 1)),
subst:[ii] → [λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1))],
<all paths>
Additional information
Used terms: λ n. (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1))
Proof step 36 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ mon≤(ii) ↔ (∀ n. ii(n) ≤ ii(n + 1)) |
A spec-lemma
Proof step 37 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∃ n. ¬ (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)) ≤ (⌜n + 1⌝ < # cσ ⊃ f_n->n(n + 1);f_n->n(# cσ.l - 1))
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 38:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
(⌜n⌝ + ⌜1⌝ < # cσ ⊃ f_n->n(n + 1);f_n->n(# cσ.l - 1)) < (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ m ≤ n ↔ ¬ n < m; (ss)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
Proof step 38 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
(⌜n⌝ + ⌜1⌝ < # cσ ⊃ f_n->n(n + 1);f_n->n(# cσ.l - 1)) < (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule case distinction
And obtained the following new goals
- Proof step 39:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], f_n->n(n + 1) < (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)),
⌜n⌝ + ⌜1⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦
- Proof step 72:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], f_n->n(# cσ.l - 1) < (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ⌜n⌝ + ⌜1⌝ < # cσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦
Rule argument
pos: left 5
Additional information
Proof step 39 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], f_n->n(n + 1) < (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)),
⌜n⌝ + ⌜1⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ |
User applied rule case distinction
And obtained the following new goals
- Proof step 40:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 5
Additional information
Used simplifier rules:
lsle-trans: ⊦ n∞ < n∞1 ∧ ¬ n∞2 < n∞1 → n∞ < n∞2; (forward) from specification nat-inf
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ m < n → n ≠ 0; (s)
⊦ ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n + m < n0; (s)
⊦ ¬ m + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
Proof step 40 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 41:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n⌝ < # cσ → ⌜f_n->n(n)⌝ < # aσ ∧ (α to n)^ = (α0 to f_n->n(n))^ ∧ (∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦
Rule argument
pos: left 13 terms: n abort: F discard: F computed: T
Additional information
Used terms: n
Proof step 41 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n⌝ < # cσ → ⌜f_n->n(n)⌝ < # aσ ∧ (α to n)^ = (α0 to f_n->n(n))^ ∧ (∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 42:
(α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ,
f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^, ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
Proof step 42 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ,
f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^, ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 43:
α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n),
⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n + 1⌝ < # cσ
→ ⌜f_n->n(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to f_n->n(n + 1))^ ∧ (∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦
Rule argument
pos: left 17 terms: n + 1 abort: F discard: F computed: F
Additional information
Used terms: n + 1
Proof step 43 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n),
⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n + 1⌝ < # cσ
→ ⌜f_n->n(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to f_n->n(n + 1))^ ∧ (∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 44:
(α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, (α to n + 1)^ = (α0 to f_n->n(n + 1))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
Proof step 44 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, (α to n + 1)^ = (α0 to f_n->n(n + 1))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 45:
⌜n⌝ < # σ ⊦ σ to n + 1 = (σ to n) + ⌜σ[n] '⌝
- Proof step 46:
(α to n + 1)^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ⌜n⌝ < # α,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦
- Proof step 49:
((α to n) + ⌜α[n] '⌝ )^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ,
⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → ((α to n) + ⌜α[n] '⌝ )^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦
Rule argument
spec: stream[actionstream], name:to-unwind-end,
seq:⌜n⌝ < # σ ⊦ σ to n + 1 = (σ to n) + ⌜σ[n] '⌝ , subst:[n, σ] → [n, α],
<all paths>
Additional information
Used terms: n, α
Proof step 45 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # σ ⊦ σ to n + 1 = (σ to n) + ⌜σ[n] '⌝ |
A spec-lemma
Proof step 46 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n + 1)^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ⌜n⌝ < # α,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 47:
(α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, (α to n + 1)^ = (α0 to f_n->n(n + 1))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
# α < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
¬ ⌜n⌝ < # α, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Used simplifier rules:
lels-trans: ⊦ ¬ n∞1 < n∞ ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 47 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, (α to n + 1)^ = (α0 to f_n->n(n + 1))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
# α < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
¬ ⌜n⌝ < # α, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α to n + 1)^ ≠ (α0 to m0)^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 48:
⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
Rule argument
spec: IOtrace[restrictedC], name:frag,
seq:⊦ cfrag(CIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α, cσ, cstepf, cstartf], <all paths>
Additional information
Used simplifier rules:
⊦ n∞0 + ⌜1⌝ = n∞ → (⌜n⌝ + ⌜1⌝ < n∞ ↔ ⌜n⌝ < n∞0); (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
Used terms: α, cσ, cstepf, cstartf
Proof step 48 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 49 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ((α to n) + ⌜α[n] '⌝ )^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ,
⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → ((α to n) + ⌜α[n] '⌝ )^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 50:
(α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, ((α to n) + ⌜α[n] '⌝ )^ = (α0 to f_n->n(n + 1))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜n⌝ < # α, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ,
⌜f_n->n(n + 1)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Proof step 50 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, ((α to n) + ⌜α[n] '⌝ )^ = (α0 to f_n->n(n + 1))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜n⌝ < # α, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ,
⌜f_n->n(n + 1)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 51:
⊦ finp(α1) → (α1 + α2)^ = α1 ^ + α2 ^
- Proof step 52:
(α to n)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ,
⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(α to n),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦
Rule argument
spec: remtau, name:remtau-append-fin, seq: ⊦ finp(α1) → (α1 + α2)^ = α1 ^ + α2 ^,
subst:[α2, α1] → [⌜α[n] '⌝ , α to n], <all paths>
Additional information
Used simplifier rules:
⊦ finp(σ to m); (s)
Used terms: ⌜α[n] '⌝ , α to n
Proof step 51 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ finp(α1) → (α1 + α2)^ = α1 ^ + α2 ^ |
A spec-lemma
Proof step 52 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, (α to n)^ = (α0 to f_n->n(n))^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ,
⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(α to n),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 53:
(α to n)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, (α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜n⌝ < # α, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ,
⌜f_n->n(n + 1)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ finp(σ to m); (s)
Proof step 53 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, (α to n)^ = (α0 to f_n->n(n))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
⌜n⌝ < # α, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ + ⌜1⌝ < # cσ,
⌜f_n->n(n + 1)⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α to n)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦ |
User applied rule subst equation
And obtained the following new goals
- Proof step 54:
(α0 to f_n->n(n))^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n) → (α0 to f_n->n(n))^ ≠ (α0 to m0)^
⊦
Rule argument
pos: left 2, flags: discard
Additional information
Proof step 54 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n))^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, f_n->n(n + 1) < f_n->n(n), ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n) → (α0 to f_n->n(n))^ ≠ (α0 to m0)^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 55:
⊦ m < n ↔ (∃ m0. m + m0 = n ∧ m0 ≠ 0)
- Proof step 56:
(α0 to f_n->n(n))^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # α,
⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α0 to f_n->n(n))^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^, ∃ m0. f_n->n(n + 1) + m0 = f_n->n(n) ∧ m0 ≠ 0
⊦
Rule argument
spec: nat-basic, name:addex, seq: ⊦ m < n ↔ (∃ m0. m + m0 = n ∧ m0 ≠ 0),
subst:[n, m] → [f_n->n(n), f_n->n(n + 1)], <all paths>
Additional information
Used terms: f_n->n(n), f_n->n(n + 1)
Proof step 55 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ m < n ↔ (∃ m0. m + m0 = n ∧ m0 ≠ 0) |
A spec-lemma
Proof step 56 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n))^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # α,
⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n) → (α0 to f_n->n(n))^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^, ∃ m0. f_n->n(n + 1) + m0 = f_n->n(n) ∧ m0 ≠ 0
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 57:
f_n->n(n + 1) + n0 = f_n->n(n), (α0 to f_n->n(n))^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
n0 ≠ 0, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n) → (α0 to f_n->n(n))^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Proof step 57 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| f_n->n(n + 1) + n0 = f_n->n(n), (α0 to f_n->n(n))^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [],
n0 ≠ 0, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n) → (α0 to f_n->n(n))^ ≠ (α0 to m0)^
⊦ |
User applied rule subst equation
And obtained the following new goals
- Proof step 58:
(α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α,
⌜f_n->n(n + 1) + n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦
Rule argument
pos: left 1, flags: rotate, discard
Additional information
Proof step 58 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α,
⌜f_n->n(n + 1) + n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 59:
(α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α,
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
Proof step 59 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α,
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 60:
(α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], n0 ≠ 0,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
f_n->n(n + 1) < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦
Rule argument
pos: left 20 terms: f_n->n(n + 1) abort: F discard: F computed: T
Additional information
Used terms: f_n->n(n + 1)
Proof step 60 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], n0 ≠ 0,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
f_n->n(n + 1) < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 61:
(α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < m + n ↔ n ≠ 0; (s)
Proof step 61 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^
⊦ |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 62:
(α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, # α0 < ⌜f_n->n(n + 1)⌝ ,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦
- Proof step 70:
# σ0 = ⌜f_n->n(n + 1)⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = σ0 ^, α ^ = α0 ^, f_n->n(0) = 0, α0 = σ0 + σ1,
(α0 to f_n->n(n + 1) + n0)^ ≠ σ0 ^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜f_n->n(n + 1)⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → σ0 ^ ≠ (α0 to m0)^
⊦
Rule argument
spec: stream[actionstream], name:elim-fromto,
seq: ⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ),
subst:[σ, n, σ0, σ1] → [α0, f_n->n(n + 1), σ0, σ1]
Additional information
Used simplifier rules:
⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ); (elim)
Used terms: α0, f_n->n(n + 1), σ0, σ1
Proof step 62 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, # α0 < ⌜f_n->n(n + 1)⌝ ,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 63:
(α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ , # α0 < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^
⊦
Rule argument
Additional information
Used simplifier rules:
ls-trans: ⊦ n∞ < n∞1 ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 63 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ , # α0 < # aσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 64:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 65:
# aσ = # α0 + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, # α0 < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ ,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α,
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^, ∀ n. ⌜n⌝ < # α0 → astepf(aσ[n], α0[n], aσ[n +1])
⊦
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α0, aσ, astepf, astartf], <all paths>
Additional information
Used terms: α0, aσ, astepf, astartf
Proof step 64 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 65 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # aσ = # α0 + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, # α0 < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ ,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α,
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^, ∀ n. ⌜n⌝ < # α0 → astepf(aσ[n], α0[n], aσ[n +1])
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 66:
# aσ = # α0 + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ , # α0 < # aσ,
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^, ∀ n1. ⌜n1⌝ < # α0 → astepf(aσ[n1], α0[n1], aσ[n1 + 1])
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
Proof step 66 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # aσ = # α0 + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^, f_n->n(0) = 0,
(α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ , # α0 < # aσ,
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^, ∀ n1. ⌜n1⌝ < # α0 → astepf(aσ[n1], α0[n1], aσ[n1 + 1])
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 67:
⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 68:
# cσ = # α + ⌜1⌝ , # aσ = # α0 + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^,
f_n->n(0) = 0, (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, # α0 < # aσ,
# α0 < ⌜f_n->n(n + 1)⌝ , ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α, astartf(aσ[0]), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. ⌜n1⌝ < # α0 → astepf(aσ[n1], α0[n1], aσ[n1 + 1]), ∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^, ∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1])
⊦
Rule argument
spec: IOtrace[restrictedC], name:frag,
seq:⊦ cfrag(CIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α, cσ, cstepf, cstartf], <all paths>
Additional information
Used terms: α, cσ, cstepf, cstartf
Proof step 67 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 68 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # aσ = # α0 + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^,
f_n->n(0) = 0, (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, # α0 < # aσ,
# α0 < ⌜f_n->n(n + 1)⌝ , ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α, astartf(aσ[0]), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. ⌜n1⌝ < # α0 → astepf(aσ[n1], α0[n1], aσ[n1 + 1]), ∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^, ∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1])
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 69:
# aσ = # α0 + ⌜1⌝ , # cσ = # α + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^,
f_n->n(0) = 0, (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # cσ,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ , # α0 < # aσ, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ < # α, astartf(aσ[0]), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^, ∀ n1. ⌜n1⌝ < # α0 → astepf(aσ[n1], α0[n1], aσ[n1 + 1]),
∀ n1. ⌜n1⌝ < # α → cstepf(cσ[n1], α[n1], cσ[n1 + 1])
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ n∞0 + ⌜1⌝ = n∞ → (⌜n⌝ + ⌜1⌝ < n∞ ↔ ⌜n⌝ < n∞0); (s)
Proof step 69 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # aσ = # α0 + ⌜1⌝ , # cσ = # α + ⌜1⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = (α0 to f_n->n(n + 1))^, α ^ = α0 ^,
f_n->n(0) = 0, (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to f_n->n(n + 1))^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜n⌝ < # cσ,
⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, # α0 < ⌜f_n->n(n + 1)⌝ , # α0 < # aσ, ⌜f_n->n(n + 1)⌝ < # aσ,
⌜n⌝ < # α, astartf(aσ[0]), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) → (α0 to f_n->n(n + 1))^ ≠ (α0 to m0)^,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^, ∀ n1. ⌜n1⌝ < # α0 → astepf(aσ[n1], α0[n1], aσ[n1 + 1]),
∀ n1. ⌜n1⌝ < # α → cstepf(cσ[n1], α[n1], cσ[n1 + 1])
⊦ |
User applied rule constructor cut
And closed the goal!
Rule argument
var: α0
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜m⌝ + ∞ = ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ¬ ∞ < n∞; (s)
⊦ ⌜x⌝ to n = ⌜x to n⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ¬ n < n; (s)
⊦ n∞ = ⌜m⌝ + ⌜n0⌝ → (⌜n⌝ < n∞ ↔ n < m + n0); (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Proof step 70 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ0 = ⌜f_n->n(n + 1)⌝ , (α0 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = σ0 ^, α ^ = α0 ^, f_n->n(0) = 0, α0 = σ0 + σ1,
(α0 to f_n->n(n + 1) + n0)^ ≠ σ0 ^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜f_n->n(n + 1)⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) + n0 → (α0 to f_n->n(n + 1) + n0)^ ≠ (α0 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → σ0 ^ ≠ (α0 to m0)^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 71:
# σ0 = ⌜f_n->n(n + 1)⌝ , (σ0 + σ1 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = σ0 ^, α ^ = (σ0 + σ1)^, f_n->n(0) = 0,
(σ0 + σ1 to f_n->n(n + 1) + n0)^ ≠ σ0 ^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, σ0 + σ1), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) + n0 → (σ0 + σ1 to f_n->n(n + 1) + n0)^ ≠ (σ0 + σ1 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (σ0 + σ1 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (σ0 + σ1 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → σ0 ^ ≠ (σ0 + σ1 to m0)^
⊦
Rule argument
Additional information
Used simplifier rules:
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ¬ n∞ + n∞1 < n∞1; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 71 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ0 = ⌜f_n->n(n + 1)⌝ , (σ0 + σ1 to f_n->n(n + 1) + n0)^ + ⌜α[n] '⌝ ^ = σ0 ^, α ^ = (σ0 + σ1)^, f_n->n(0) = 0,
(σ0 + σ1 to f_n->n(n + 1) + n0)^ ≠ σ0 ^, aσ ≠ [], cσ ≠ [], n0 ≠ 0, ⌜f_n->n(n + 1)⌝ + ⌜n0⌝ < # aσ, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜f_n->n(n + 1)⌝ < # aσ, ⌜n⌝ < # α, afrag(AIOAut(astartf, astepf))(aσ, σ0 + σ1), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < f_n->n(n + 1) + n0 → (σ0 + σ1 to f_n->n(n + 1) + n0)^ ≠ (σ0 + σ1 to m0)^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (σ0 + σ1 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (σ0 + σ1 to m0)^),
∀ m0. m0 < f_n->n(n + 1) → σ0 ^ ≠ (σ0 + σ1 to m0)^
⊦ |
User applied rule constructor cut
And closed the goal!
Rule argument
var: σ0
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜nf⌝ + σ = ⌜nf⌝ ; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
⊦ # ⌜al⌝ ^ ≠ ∞; (s)
⊦ σ0 + σ1 = [] ↔ σ0 = [] ∧ σ1 = []; (ws)
⊦ ⌜a '⌝ ^ = [] ↔ a = τ; (s)
⊦ ⌜x⌝ + σ to m + # x = ⌜x⌝ + (σ to m); (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
⊦ (⌜al⌝ + α2)^ = ⌜al⌝ ^ + α2 ^; (s)
⊦ σ + σ0 = σ ↔ σ0 = [] ∨ # σ = ∞; (s)
Proof step 72 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], f_n->n(# cσ.l - 1) < (⌜n⌝ < # cσ ⊃ f_n->n(n);f_n->n(# cσ.l - 1)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ⌜n⌝ + ⌜1⌝ < # cσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 73:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], csl ≠ [], f_n->n(n) ≠ 0,
f_n->n(# csl - 1) < (n < # csl ⊃ f_n->n(n);f_n->n(# csl - 1)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(hd(csl)), # csl ≤ n + 1,
∀ n0.
n0 < # csl → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a, cs0. cstepf(csl.last, a, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ ¬ n < n; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ ⌜x⌝ .l = x; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n + m < n0; (s)
⊦ finp(⌜x⌝ ); (s)
⊦ x ≠ [] → x[0] = hd(x); (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜x⌝ = [] ↔ x = []; (s)
stream-fin-forward: ⊦ finp(σ) → (∃ x. ⌜x⌝ = σ); (forward) from specification stream-basic[traceC-IOstatestream]
⊦ ⌜n⌝ ≠ ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ n∞ < ∞ ↔ n∞ ≠ ∞; (s)
⊦ ¬ finp(σ) → # σ = ∞; (s)
⊦ ⌜m⌝ < ∞; (s)
Proof step 73 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], csl ≠ [], f_n->n(n) ≠ 0,
f_n->n(# csl - 1) < (n < # csl ⊃ f_n->n(n);f_n->n(# csl - 1)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(hd(csl)), # csl ≤ n + 1,
∀ n0.
n0 < # csl → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a, cs0. cstepf(csl.last, a, cs0) |
Heuristic elimination applied rule apply elim lemma
And obtained the following new goals
- Proof step 74:
α ^ = α0 ^, csl = cs2 + csl0, f_n->n(0) = 0, aσ ≠ [], csl ≠ [], f_n->n(n) ≠ 0,
f_n->n(# csl - 1) < (n < # csl ⊃ f_n->n(n);f_n->n(# csl - 1)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(cs2), # csl ≤ n + 1,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
n0 < # csl → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ ∃ a, cs0. cstepf(csl.last, a, cs0)
Rule argument
spec: list-data[traceC-IOstatestream], name:elim-list-c,
seq:x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y, subst:[x, a, y] → [csl, cs2, csl0]
Additional information
Used simplifier rules:
x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y; (elim)
Used terms: csl, cs2, y
Proof step 74 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, csl = cs2 + csl0, f_n->n(0) = 0, aσ ≠ [], csl ≠ [], f_n->n(n) ≠ 0,
f_n->n(# csl - 1) < (n < # csl ⊃ f_n->n(n);f_n->n(# csl - 1)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(cs2), # csl ≤ n + 1,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
n0 < # csl → ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ ∃ a, cs0. cstepf(csl.last, a, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 75:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], f_n->n(n) ≠ 0, f_n->n(# csl0) < (¬ # csl0 < n ⊃ f_n->n(n);f_n->n(# csl0)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜cs2 '⌝ + ⌜csl0⌝ , α), cstartf(cs2), # csl0 ≤ n,
∀ n0.
¬ # csl0 < n0
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a, cs0. cstepf((cs2 ' + csl0).last, a, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ a + x = a ' + x; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < n + 1 ↔ ¬ n < m; (s)
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ m +1 = m + 1; (s)
⊦ #(a ' + x) = (# x)+1; (s)
⊦ n + 0 = n; (s)
⊦ n ≤ m → m + n0 - n = (m - n) + n0; (s)
⊦ ⌜x + y⌝ = ⌜x⌝ + ⌜y⌝ ; (s)
⊦ m + n ≤ m + n0 ↔ n ≤ n0; (s)
⊦ a ' + x ≠ []; (s)
Proof step 75 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], f_n->n(n) ≠ 0, f_n->n(# csl0) < (¬ # csl0 < n ⊃ f_n->n(n);f_n->n(# csl0)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜cs2 '⌝ + ⌜csl0⌝ , α), cstartf(cs2), # csl0 ≤ n,
∀ n0.
¬ # csl0 < n0
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a, cs0. cstepf((cs2 ' + csl0).last, a, cs0) |
User applied rule case distinction
And closed the goal!
Rule argument
pos: left 5
Additional information
Used simplifier rules:
⊦ m < n → m ≤ n; (s)
⊦ ¬ n < n; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ m ≤ n → (n ≤ m ↔ m = n); (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ m < n → n ≠ 0; (s)
Proof step 76 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n0⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^)
⊦ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 77:
α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n0⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^
Rule argument
Additional information
Proof step 77 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, f_n->n(0) = 0, aσ ≠ [], cσ ≠ [], ⌜n0⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0.
⌜n0⌝ < # cσ
→ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ ∧ (∀ m0. m0 < f_n->n(n0) → (α to n0)^ ≠ (α0 to m0)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ⌜f_n->n(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to f_n->n(n0))^ |
User applied rule all left
And closed the goal!
Rule argument
pos: left 11 terms: n0 abort: F discard: F computed: T
Additional information
Used terms: n0
Proof step 78 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∀ n. ⌜n⌝ < # cσ → (∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)),
∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 79:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^),
∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
Additional information
Proof step 79 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii. ii(0) = 0 ∧ mon≤(ii) ∧ (∀ n0. ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^),
∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
User applied rule weakening
And obtained the following new goals
- Proof step 80:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
poslist: right 1
Additional information
Proof step 80 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
User applied rule apply lemma
And obtained the following new goals
- Proof step 81:
⊦ ¬ # α < ⌜n⌝ → (∃ m. ¬ # α ^ < ⌜m⌝ ∧ (α to n)^ = α ^ to m)
- Proof step 82:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ¬ # α < ⌜n⌝ → (∃ m. ¬ # α ^ < ⌜m⌝ ∧ (α to n)^ = α ^ to m),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
spec: remtau, name:remtau-strong-to,
seq: ⊦ ¬ # α < ⌜n⌝ → (∃ m. ¬ # α ^ < ⌜m⌝ ∧ (α to n)^ = α ^ to m),
subst:[α, n] → [α, n]
Additional information
Used terms: α, n
Proof step 81 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ¬ # α < ⌜n⌝ → (∃ m. ¬ # α ^ < ⌜m⌝ ∧ (α to n)^ = α ^ to m) |
A spec-lemma
Proof step 82 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ¬ # α < ⌜n⌝ → (∃ m. ¬ # α ^ < ⌜m⌝ ∧ (α to n)^ = α ^ to m),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 83:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ¬ # α < ⌜n⌝ → ¬ # α0 ^ < ⌜n0⌝ ∧ (α to n)^ = α0 ^ to n0,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
Additional information
Proof step 83 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ¬ # α < ⌜n⌝ → ¬ # α0 ^ < ⌜n0⌝ ∧ (α to n)^ = α0 ^ to n0,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
User applied rule case distinction
And obtained the following new goals
- Proof step 84:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], # α < ⌜n⌝ , ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
- Proof step 89:
α ^ = α0 ^, (α to n)^ = α0 ^ to n0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
pos: left 10
Additional information
Proof step 84 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], # α < ⌜n⌝ , ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 85:
α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, # α < ⌜n⌝ , # α < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
Additional information
Used simplifier rules:
ls-trans: ⊦ n∞ < n∞1 ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 85 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, # α < ⌜n⌝ , # α < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 86:
⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 87:
# cσ = # α + ⌜1⌝ , α ^ = α0 ^, aσ ≠ [], cσ ≠ [], # α < # cσ, # α < ⌜n⌝ , ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1])
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
spec: IOtrace[restrictedC], name:frag,
seq:⊦ cfrag(CIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α, cσ, cstepf, cstartf], <all paths>
Additional information
Used terms: α, cσ, cstepf, cstartf
Proof step 86 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 87 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , α ^ = α0 ^, aσ ≠ [], cσ ≠ [], # α < # cσ, # α < ⌜n⌝ , ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1])
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 88:
α ^ = α0 ^, ⌜# csl⌝ = # α + ⌜1⌝ , aσ ≠ [], csl ≠ [], n < # csl, # α < ⌜n⌝ , # α < ⌜# csl⌝ ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(hd(csl)), ∀ n0. ⌜n0⌝ < # α → cstepf(csl[n0], α[n0], csl[n0 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a, cs0. cstepf(csl.last, a, cs0), ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^)
Rule argument
Additional information
Used simplifier rules:
⊦ # x = 0 ↔ x = []; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ ⌜x⌝ .l = x; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ finp(⌜x⌝ ); (s)
⊦ x ≠ [] → x[0] = hd(x); (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜x⌝ = [] ↔ x = []; (s)
stream-fin-forward: ⊦ finp(σ) → (∃ x. ⌜x⌝ = σ); (forward) from specification stream-basic[traceC-IOstatestream]
⊦ n∞ < ∞ ↔ n∞ ≠ ∞; (s)
⊦ ¬ finp(σ) → # σ = ∞; (s)
⊦ ⌜m⌝ < ∞; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ m +1 = m + 1; (s)
Proof step 88 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, ⌜# csl⌝ = # α + ⌜1⌝ , aσ ≠ [], csl ≠ [], n < # csl, # α < ⌜n⌝ , # α < ⌜# csl⌝ ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(hd(csl)), ∀ n0. ⌜n0⌝ < # α → cstepf(csl[n0], α[n0], csl[n0 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a, cs0. cstepf(csl.last, a, cs0), ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
Heuristic elimination applied rule apply elim lemma
And closed the goal!
Rule argument
spec: list-data[traceC-IOstatestream], name:elim-list-c,
seq:x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y, subst:[x, a, y] → [csl, cs2, csl0]
Additional information
Used simplifier rules:
⊦ m ≤ n → (⌜(* n)⌝ + n∞1 = ⌜(* m)⌝ + n∞2 ↔ ⌜n - m⌝ + n∞1 = n∞2); (s)
⊦ n∞ + ⌜0⌝ = n∞; (s)
⊦ a ' + x ≠ []; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ #(a ' + x) = (# x)+1; (s)
⊦ m +1 = m + 1; (s)
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ # σ < ⌜n⌝ + ⌜1⌝ ↔ ¬ ⌜n⌝ < # σ; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ (a ' + x)[n + 1] = x[n]; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ a + x = a ' + x; (s)
lels-trans: ⊦ ¬ n∞1 < n∞ ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m ≤ n → (n < m ↔ false); (s)
x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y; (elim)
Used terms: csl, cs2, y
Proof step 89 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, (α to n)^ = α0 ^ to n0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ (α to n)^ = (α0 to m)^ ∧ (∀ m0. m0 < m → (α to n)^ ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 90:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
Additional information
Proof step 90 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
User applied rule apply lemma
And obtained the following new goals
- Proof step 91:
⊦ ¬ # α ^ < ⌜n⌝ → (∃ m. ¬ # α < ⌜m⌝ ∧ α ^ to n = (α to m)^)
- Proof step 92:
α ^ = α0 ^, (α to n)^ = α0 ^ to n0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
¬ # α0 ^ < ⌜n0⌝ → (∃ m. ¬ # α0 < ⌜m⌝ ∧ α0 ^ to n0 = (α0 to m)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
spec: remtau, name:remtau-to-strong,
seq: ⊦ ¬ # α ^ < ⌜n⌝ → (∃ m. ¬ # α < ⌜m⌝ ∧ α ^ to n = (α to m)^),
subst:[α, n] → [α0, n0]
Additional information
Used terms: α0, n0
Proof step 91 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ¬ # α ^ < ⌜n⌝ → (∃ m. ¬ # α < ⌜m⌝ ∧ α ^ to n = (α to m)^) |
A spec-lemma
Proof step 92 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, (α to n)^ = α0 ^ to n0, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
¬ # α0 ^ < ⌜n0⌝ → (∃ m. ¬ # α0 < ⌜m⌝ ∧ α0 ^ to n0 = (α0 to m)^),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 93:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , ¬ # α0 < ⌜n1⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
Additional information
Proof step 93 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , ¬ # α0 < ⌜n1⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
User applied rule induction
And obtained the following new goals
- Proof step 94:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
indvar: n1 wfpred: <
Additional information
Used simplifier rules:
<; (wellfounded)
Used terms: n1
Proof step 94 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 95:
α ^ = α0 ^, (α to n)^ = α0 ^ to n0, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
Additional information
Proof step 95 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, (α to n)^ = α0 ^ to n0, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
User applied rule exists right
And obtained the following new goals
- Proof step 96:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^),
⌜n1⌝ < # aσ ∧ α0 ^ to n0 = (α0 to n1)^ ∧ (∀ m0. m0 < n1 → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
pos: right 1 terms: n1 abort: F discard: F computed: T
Additional information
Used terms: n1
Proof step 96 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^),
⌜n1⌝ < # aσ ∧ α0 ^ to n0 = (α0 to n1)^ ∧ (∀ m0. m0 < n1 → α0 ^ to n0 ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 97:
α ^ = α0 ^, (α to n)^ = α0 ^ to n0, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^),
⌜n1⌝ < # aσ ∧ (n2 < n1 → α0 ^ to n0 ≠ (α0 to n2)^)
Rule argument
Additional information
Proof step 97 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, (α to n)^ = α0 ^ to n0, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^),
⌜n1⌝ < # aσ ∧ (n2 < n1 → α0 ^ to n0 ≠ (α0 to n2)^) |
User applied rule case distinction
And obtained the following new goals
- Proof step 98:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ⌜n1⌝ < # aσ, ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
- Proof step 101:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n2)^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], n2 < n1, ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ ,
¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
pos: right 2
Additional information
Proof step 98 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ ⌜n1⌝ < # aσ, ¬ # α0 < ⌜n1⌝ , ¬ # α0 ^ < ⌜n0⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 99:
(α to n)^ = α ^ to n0, α ^ = ⌜af⌝ ^, α ^ to n0 = ⌜af to n1⌝ ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, ⌜af⌝ ),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α ^ < ⌜n0⌝ , ¬ ⌜n1⌝ < # aσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α ^ to n0 = ⌜af to m⌝ ^ ∧ (∀ m0. m0 < m → α ^ to n0 ≠ ⌜af to m0⌝ ^)
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ ¬ finp(⌜nf⌝ ); (s)
stream-inf-forward: ⊦ ¬ finp(σ) → (∃ nf. ⌜nf⌝ = σ); (forward) from specification stream-basic[actionstream]
⊦ ¬ ∞ < n∞; (s)
⊦ ¬ finp(σ) → # σ = ∞; (s)
⊦ afrag(AIOAut(startf, stepf))(σ, α) → (# α < # σ ↔ finp(α)); (ss)
lele-trans: ⊦ ¬ n∞1 < n∞ ∧ ¬ n∞2 < n∞1 → ¬ n∞2 < n∞; (forward) from specification nat-inf
Proof step 99 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α ^ to n0, α ^ = ⌜af⌝ ^, α ^ to n0 = ⌜af to n1⌝ ^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, ⌜af⌝ ),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α ^ < ⌜n0⌝ , ¬ ⌜n1⌝ < # aσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α ^ to n0 = ⌜af to m⌝ ^ ∧ (∀ m0. m0 < m → α ^ to n0 ≠ ⌜af to m0⌝ ^) |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 100:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [⌜af⌝ , aσ, astepf, astartf], <all paths>
Additional information
Used simplifier rules:
⊦ ⌜m⌝ + ∞ = ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜nf⌝ [n] = nf(n); (s)
⊦ m +1 = m + 1; (s)
⊦ ⌜m⌝ < ∞; (s)
Used terms: ⌜af⌝ , aσ, astepf, astartf
Proof step 100 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 101 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n2)^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], n2 < n1, ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 < ⌜n1⌝ ,
¬ # α0 ^ < ⌜n0⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 102:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n2)^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], n2 < n1, ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ ,
¬ # α0 < ⌜n1⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
Proof step 102 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n2)^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [], n2 < n1, ⌜n⌝ < # cσ,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ ,
¬ # α0 < ⌜n1⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
User applied rule apply induction
And obtained the following new goals
- Proof step 103:
α ^ = α0 ^, (α to n)^ = α0 ^ to n0, α0 ^ to n0 = (α0 to n1)^, α0 ^ to n0 = (α0 to n2)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, n2 < n1,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ ,
¬ # α0 < ⌜n1⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^),
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
subst: [n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf]
→ [n2, α, n, α0, n0, aσ, cσ, astartf, astepf, cstartf, cstepf]
Additional information
Used simplifier rules:
lels-trans: ⊦ ¬ n∞1 < n∞ ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m < n → ¬ n < m; (s)
Used terms: n2, α, n, α0, n0, aσ, cσ, astartf, astepf, cstartf, cstepf
Proof step 103 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = α0 ^, (α to n)^ = α0 ^ to n0, α0 ^ to n0 = (α0 to n1)^, α0 ^ to n0 = (α0 to n2)^, aσ ≠ [], cσ ≠ [], ⌜n⌝ < # cσ, n2 < n1,
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ ,
¬ # α0 < ⌜n1⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^),
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 104:
(α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n3)^, α0 ^ to n0 = (α0 to n2)^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [],
⌜n3⌝ < # aσ, n2 < n1, ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , ¬ # α0 < ⌜n1⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < n3 → α0 ^ to n0 ≠ (α0 to m0)^, ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^)
Rule argument
Additional information
Proof step 104 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = α0 ^ to n0, α ^ = α0 ^, α0 ^ to n0 = (α0 to n3)^, α0 ^ to n0 = (α0 to n2)^, α0 ^ to n0 = (α0 to n1)^, aσ ≠ [], cσ ≠ [],
⌜n3⌝ < # aσ, n2 < n1, ⌜n⌝ < # cσ, afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α),
cstartf(cσ[0]), ¬ # α0 ^ < ⌜n0⌝ , ¬ # α0 < ⌜n1⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ m0. m0 < n3 → α0 ^ to n0 ≠ (α0 to m0)^, ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n, α, n0, α0, n3, aσ, cσ, astartf, astepf, cstartf, cstepf.
n < n1
→ (α to n0)^ = α0 ^ to n3 ∧ α ^ = α0 ^ ∧ α0 ^ to n3 = (α0 to n)^ ∧ aσ ≠ [] ∧ cσ ≠ [] ∧ ⌜n0⌝ < # cσ
∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ ¬ # α0 ^ < ⌜n3⌝
∧ ¬ # α0 < ⌜n⌝ ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1)
→ (∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n3 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n3 ≠ (α0 to m0)^))
⊦ ∃ m. ⌜m⌝ < # aσ ∧ α0 ^ to n0 = (α0 to m)^ ∧ (∀ m0. m0 < m → α0 ^ to n0 ≠ (α0 to m0)^) |
User applied rule exists right
And closed the goal!
Rule argument
pos: right 1 terms: n3 abort: F discard: T computed: T
Additional information
Used terms: n3
Proof step 105 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| as = aσ[ii(n)], cs0 = cσ[n], ii(n) = m, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ as0.
amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs1 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^))) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 106:
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ∃ as0.
amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs1 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^)))
Rule argument
Additional information
Proof step 106 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ∃ as0.
amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, as0)
∧ (∃ cσ, α, aσ, α0, m, n.
as0 = aσ[m] ∧ cs1 = cσ[n] ∧ ⌜m⌝ < # aσ ∧ ⌜n⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0) ∧ astartf(aσ[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n) = m ∧ mon≤(ii) ∧ (∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^))) |
User applied rule exists right
And obtained the following new goals
- Proof step 107:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, aσ[ii(n + 1)])
∧ (∃ cσ, α, aσ0, α0, m, n0.
aσ[ii(n + 1)] = aσ0[m] ∧ cs1 = cσ[n0] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n0⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n0) = m ∧ mon≤(ii) ∧ (∀ n1. n0 ≤ n1 ∧ ⌜n1⌝ < # cσ → ⌜ii(n1)⌝ < # aσ0 ∧ (α to n1)^ = (α0 to ii(n1))^)))
Rule argument
pos: right 1 terms: aσ[ii(n + 1)] abort: F discard: T computed: F
Additional information
Used terms: aσ[ii(n + 1)]
Proof step 107 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, aσ[ii(n + 1)])
∧ (∃ cσ, α, aσ0, α0, m, n0.
aσ[ii(n + 1)] = aσ0[m] ∧ cs1 = cσ[n0] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n0⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n0) = m ∧ mon≤(ii) ∧ (∀ n1. n0 ≤ n1 ∧ ⌜n1⌝ < # cσ → ⌜ii(n1)⌝ < # aσ0 ∧ (α to n1)^ = (α0 to ii(n1))^))) |
User applied rule case distinction
And obtained the following new goals
- Proof step 108:
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
¬ amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, aσ[ii(n + 1)]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦
- Proof step 271:
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ∃ cσ, α, aσ0, α0, m, n0.
aσ[ii(n + 1)] = aσ0[m] ∧ cs1 = cσ[n0] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n0⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n0) = m ∧ mon≤(ii) ∧ (∀ n1. n0 ≤ n1 ∧ ⌜n1⌝ < # cσ → ⌜ii(n1)⌝ < # aσ0 ∧ (α to n1)^ = (α0 to ii(n1))^))
Rule argument
pos: right 1
Additional information
Proof step 108 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
¬ amove(AIOAut(astartf, astepf))(aσ[ii(n)], ⌜a '⌝ ^, aσ[ii(n + 1)]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 109:
⊦ amove(AIOAut(startf, stepf))(s1, β, s2) ↔ (∃ α, sl. afrag*(AIOAut(startf, stepf))(⌜sl⌝ , α) ∧ s1 = sl[0] ∧ s2 = sl.last ∧ α ^ = β)
- Proof step 110:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ α, sl. ¬(afrag*(AIOAut(astartf, astepf))(⌜sl⌝ , α) ∧ aσ[ii(n)] = sl[0] ∧ aσ[ii(n + 1)] = sl.last ∧ α ^ = ⌜a '⌝ ^)
⊦
Rule argument
spec: IOtrace[restrictedA], name:move,
seq:⊦ amove(AIOAut(startf, stepf))(s1, β, s2)
↔ (∃ α, sl.
afrag*(AIOAut(startf, stepf))(⌜sl⌝ , α) ∧ s1 = sl[0] ∧ s2 = sl.last ∧ α ^ = β),
subst:[s1, stepf, β, s2, startf] → [aσ[ii(n)], astepf, ⌜a '⌝ ^, aσ[ii(n + 1)], astartf],
<all paths>
Additional information
Used terms: aσ[ii(n + 1)], ⌜a '⌝ ^, aσ[ii(n)], astepf, astartf
Proof step 109 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ amove(AIOAut(startf, stepf))(s1, β, s2) ↔ (∃ α, sl. afrag*(AIOAut(startf, stepf))(⌜sl⌝ , α) ∧ s1 = sl[0] ∧ s2 = sl.last ∧ α ^ = β) |
A spec-lemma
Proof step 110 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ α, sl. ¬(afrag*(AIOAut(astartf, astepf))(⌜sl⌝ , α) ∧ aσ[ii(n)] = sl[0] ∧ aσ[ii(n + 1)] = sl.last ∧ α ^ = ⌜a '⌝ ^)
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 111:
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ α1, sl. ¬ afrag(AIOAut(astartf, astepf))(⌜sl⌝ , α1) ∨ ¬ finp(α1) ∨ aσ[ii(n)] ≠ sl[0] ∨ aσ[ii(n + 1)] ≠ sl.last ∨ α1 ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ afrag*(AIOAut(startf, stepf))(σ, β) ↔ afrag(AIOAut(startf, stepf))(σ, β) ∧ finp(β); (s)
Proof step 111 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ α1, sl. ¬ afrag(AIOAut(astartf, astepf))(⌜sl⌝ , α1) ∨ ¬ finp(α1) ∨ aσ[ii(n)] ≠ sl[0] ∨ aσ[ii(n + 1)] ≠ sl.last ∨ α1 ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 112:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) +1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) +1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) +1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
pos: left 13
terms: (α0 to ii(n + 1)) from ii(n), ((aσ to ii(n + 1) +1) from ii(n)).l
abort: F
discard: T
computed: F
Additional information
Used terms: (α0 to ii(n + 1)) from ii(n), ((aσ to ii(n + 1) +1) from ii(n)).l
Proof step 112 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) +1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) +1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) +1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 113:
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
Proof step 113 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 114:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), n ≤ n ∧ ⌜n⌝ < # cσ → ⌜ii(n)⌝ < # aσ ∧ (α to n)^ = (α0 to ii(n))^,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
pos: left 12 terms: n abort: F discard: F computed: T
Additional information
Used terms: n
Proof step 114 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), n ≤ n ∧ ⌜n⌝ < # cσ → ⌜ii(n)⌝ < # aσ ∧ (α to n)^ = (α0 to ii(n))^,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 115:
(α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m ≤ m; (s)
Proof step 115 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 116:
(α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n ≤ n + 1 ∧ ⌜n + 1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
pos: left 13 terms: n + 1 abort: F discard: T computed: F
Additional information
Used terms: n + 1
Proof step 116 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n ≤ n + 1 ∧ ⌜n + 1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 117:
(α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ m ≤ m + n; (s)
Proof step 117 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 118:
⊦ mon≤(ii) ↔ (∀ m, n. m ≤ n → ii(m) ≤ ii(n))
- Proof step 119:
(α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m, n. m ≤ n → ii(m) ≤ ii(n),
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: monle, name:monle-def, seq: ⊦ mon≤(ii) ↔ (∀ m, n. m ≤ n → ii(m) ≤ ii(n)),
subst:[ii] → [ii], <all paths>
Additional information
Used terms: ii
Proof step 118 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ mon≤(ii) ↔ (∀ m, n. m ≤ n → ii(m) ≤ ii(n)) |
A spec-lemma
Proof step 119 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ m, n. m ≤ n → ii(m) ≤ ii(n),
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 120:
(α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ m, n. m ≤ n → ii(m) ≤ ii(n), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Proof step 120 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ m, n. m ≤ n → ii(m) ≤ ii(n), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 121:
(α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n ≤ n + 1 → ii(n) ≤ ii(n + 1), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
pos: left 12 terms: n, n + 1 abort: F discard: T computed: F
Additional information
Used terms: n, n + 1
Proof step 121 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n ≤ n + 1 → ii(n) ≤ ii(n + 1), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 122:
(α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m ≤ m + n; (s)
Proof step 122 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule cut formula
And obtained the following new goals
- Proof step 123:
(α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
- Proof step 267:
(α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), ¬ ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
fma: ⌜n⌝ + ⌜1⌝ < # cσ
Additional information
Used formulas: ⌜n⌝ + ⌜1⌝ < # cσ
Proof step 123 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 124:
(α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (α0 to ii(n + 1))^, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Proof step 124 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (α0 to ii(n + 1))^, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 125:
(α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
- Proof step 137:
# σ0 = ⌜ii(n)⌝ , (α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = σ0 + σ1, ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), ¬ #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: stream[actionstream], name:elim-fromto,
seq: ⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ),
subst:[σ, n, σ0, σ1] → [α0 to ii(n + 1), ii(n), σ0, σ1]
Additional information
Used simplifier rules:
⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ); (elim)
Used terms: α0 to ii(n + 1), ii(n), σ0, σ1
Proof step 125 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 126:
(α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (α0 to ii(n + 1))^, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
⌜ii(n + 1)⌝ < # aσ, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , #(α0 to ii(n + 1)) < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
ls-trans: ⊦ n∞ < n∞1 ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 126 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (α0 to ii(n + 1))^, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
⌜ii(n + 1)⌝ < # aσ, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , #(α0 to ii(n + 1)) < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 127:
¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝
- Proof step 128:
(α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, # α0 < ⌜ii(n + 1)⌝ , #(α0 to ii(n + 1)) < # aσ,
#(α0 to ii(n + 1)) < ⌜ii(n)⌝ , ⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: stream[actionstream], name:size-to, seq:¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝ ,
subst:[n, σ] → [ii(n + 1), α0], <all paths>
Additional information
Used simplifier rules:
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m ≤ n → (n < m ↔ false); (s)
Used terms: ii(n + 1), α0
Proof step 127 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝ |
A spec-lemma
Proof step 128 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, # α0 < ⌜ii(n + 1)⌝ , #(α0 to ii(n + 1)) < # aσ,
#(α0 to ii(n + 1)) < ⌜ii(n)⌝ , ⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 129:
(α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (α0 to ii(n + 1))^, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
⌜ii(n + 1)⌝ < # aσ, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , #(α0 to ii(n + 1)) < # aσ, # α0 < ⌜ii(n + 1)⌝ ,
# α0 < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
ls-trans: ⊦ n∞ < n∞1 ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 129 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (α0 to ii(n + 1))^, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
⌜ii(n + 1)⌝ < # aσ, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , #(α0 to ii(n + 1)) < # aσ, # α0 < ⌜ii(n + 1)⌝ ,
# α0 < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 130:
(α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, α0 = ⌜al0⌝ , # α0 < # aσ, # α0 < ⌜ii(n + 1)⌝ ,
#(α0 to ii(n + 1)) < # aσ, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , ⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦
Rule argument
var: α0
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ # ⌜nf to n⌝ = ⌜n⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m ≤ n → (n < m ↔ false); (s)
Proof step 130 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, α0 = ⌜al0⌝ , # α0 < # aσ, # α0 < ⌜ii(n + 1)⌝ ,
#(α0 to ii(n + 1)) < # aσ, #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , ⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 131:
(α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, (α to n)^ = ⌜al0 to ii(n)⌝ ^, #(al0 to ii(n + 1)) < ii(n + 1), ⌜# al0⌝ < # aσ,
# al0 < ii(n + 1), ⌜#(al0 to ii(n + 1))⌝ < # aσ, #(al0 to ii(n + 1)) < ii(n), ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, ⌜al0⌝ ), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
fle: ⊦ m < n ∧ n ≤ n0 → m < n0; (forward) from specification nat
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ ⌜x⌝ from n = ⌜x from n⌝ ; (s)
⊦ ⌜x⌝ to n = ⌜x to n⌝ ; (s)
⊦ finp(⌜x⌝ ); (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
Proof step 131 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, (α to n)^ = ⌜al0 to ii(n)⌝ ^, #(al0 to ii(n + 1)) < ii(n + 1), ⌜# al0⌝ < # aσ,
# al0 < ii(n + 1), ⌜#(al0 to ii(n + 1))⌝ < # aσ, #(al0 to ii(n + 1)) < ii(n), ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, ⌜al0⌝ ), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 132:
(α to n)^ = ⌜al0 to ii(n)⌝ ^, (α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, aσ = ⌜asl0⌝ , ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, #(al0 to ii(n + 1)) < ii(n), ⌜#(al0 to ii(n + 1))⌝ < # aσ,
# al0 < ii(n + 1), ⌜# al0⌝ < # aσ, #(al0 to ii(n + 1)) < ii(n + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, ⌜al0⌝ ), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
var: aσ
Additional information
Used simplifier rules:
astatestream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜nf⌝ [n] = nf(n); (s)
⊦ ¬ afrag(AIOAut(startf, stepf))(⌜sf⌝ , ⌜al⌝ ); (s)
Proof step 132 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = ⌜al0 to ii(n)⌝ ^, (α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, aσ = ⌜asl0⌝ , ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, #(al0 to ii(n + 1)) < ii(n), ⌜#(al0 to ii(n + 1))⌝ < # aσ,
# al0 < ii(n + 1), ⌜# al0⌝ < # aσ, #(al0 to ii(n + 1)) < ii(n + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, ⌜al0⌝ ), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 133:
(α to n)^ = ⌜al0 to ii(n)⌝ ^, (α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
#(al0 to ii(n + 1)) + 1 < # asl0, #(al0 to ii(n + 1)) < # asl0, # al0 + 1 < # asl0, # al0 < # asl0,
ii(n) < # asl0, ii(n + 1) < # asl0, #(al0 to ii(n + 1)) < ii(n), # al0 < ii(n + 1), #(al0 to ii(n + 1)) < ii(n + 1),
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ , ⌜al0⌝ ), astartf(hd(asl0)),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(asl0 to ii(n + 1) + 1) from ii(n)⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ asl0[ii(n + 1)] ≠ ((asl0 to ii(n + 1) + 1) from ii(n)).last ∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ x ≠ [] → x[0] = hd(x); (s)
⊦ m +1 = m + 1; (s)
⊦ # x = 0 ↔ x = []; (s)
fle-01: ⊦ m ≤ n ∧ n < n0 → m < n0; (forward) from specification nat
trans: ⊦ n < n0 ∧ n0 < n1 → n < n1; (forward) from specification nat-basic
lf: ⊦ m < n ∧ n < n0 → m +1 < n0; (forward) from specification nat-basic
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ ⌜x⌝ .l = x; (s)
⊦ ⌜x⌝ from n = ⌜x from n⌝ ; (s)
⊦ ⌜x⌝ to n = ⌜x to n⌝ ; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
¬ # x < n, m < n ⊦ (x to n)[m] = x[m]; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m ≤ n → (n < m ↔ false); (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ n + 0 = n; (s)
m + m0 < # x ⊦ (x from m)[m0] = x[m + m0]; (s)
¬ # x < n ⊦ #(x to n) = n; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 133 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = ⌜al0 to ii(n)⌝ ^, (α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
#(al0 to ii(n + 1)) + 1 < # asl0, #(al0 to ii(n + 1)) < # asl0, # al0 + 1 < # asl0, # al0 < # asl0,
ii(n) < # asl0, ii(n + 1) < # asl0, #(al0 to ii(n + 1)) < ii(n), # al0 < ii(n + 1), #(al0 to ii(n + 1)) < ii(n + 1),
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ , ⌜al0⌝ ), astartf(hd(asl0)),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(asl0 to ii(n + 1) + 1) from ii(n)⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ asl0[ii(n + 1)] ≠ ((asl0 to ii(n + 1) + 1) from ii(n)).last ∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic elimination applied rule apply elim lemma
And obtained the following new goals
- Proof step 134:
(α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, (α to n)^ = ⌜al0 to ii(n)⌝ ^, asl0 = as + asl, asl0 ≠ [], #(al0 to ii(n + 1)) < ii(n + 1),
# al0 < ii(n + 1), #(al0 to ii(n + 1)) < ii(n), ii(n + 1) < # asl0, ii(n) < # asl0, # al0 < # asl0,
# al0 + 1 < # asl0, #(al0 to ii(n + 1)) < # asl0, #(al0 to ii(n + 1)) + 1 < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ , ⌜al0⌝ ), astartf(as),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(asl0 to ii(n + 1) + 1) from ii(n)⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ asl0[ii(n + 1)] ≠ ((asl0 to ii(n + 1) + 1) from ii(n)).last ∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: list-data[traceA-IOstatestream], name:elim-list-c,
seq:x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y, subst:[x, a, y] → [asl0, as, asl]
Additional information
Used simplifier rules:
x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y; (elim)
Used terms: asl0, as, y
Proof step 134 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, (α to n)^ = ⌜al0 to ii(n)⌝ ^, asl0 = as + asl, asl0 ≠ [], #(al0 to ii(n + 1)) < ii(n + 1),
# al0 < ii(n + 1), #(al0 to ii(n + 1)) < ii(n), ii(n + 1) < # asl0, ii(n) < # asl0, # al0 < # asl0,
# al0 + 1 < # asl0, #(al0 to ii(n + 1)) < # asl0, #(al0 to ii(n + 1)) + 1 < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ , ⌜al0⌝ ), astartf(as),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(asl0 to ii(n + 1) + 1) from ii(n)⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ asl0[ii(n + 1)] ≠ ((asl0 to ii(n + 1) + 1) from ii(n)).last ∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 135:
(α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, (α to n)^ = ⌜al0 to ii(n)⌝ ^, asl ≠ [], #(al0 to ii(n + 1)) < # asl, # al0 < # asl,
⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, #(al0 to ii(n + 1)) < ii(n + 1), # al0 < ii(n + 1), #(al0 to ii(n + 1)) < ii(n),
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜as '⌝ + ⌜asl⌝ , ⌜al0⌝ ), astartf(as),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n + 1) ≤ # asl, ii(n) ≤ # asl, ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜as ' + (asl to ii(n + 1)) from ii(n)⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ (as ' + asl)[ii(n + 1)] ≠ (as ' + (asl to ii(n + 1)) from ii(n)).last ∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ # x = 0 ↔ x = []; (s)
fle: ⊦ m < n ∧ n ≤ n0 → m < n0; (forward) from specification nat
let: ⊦ n ≤ n0 ∧ n0 ≤ n1 → n ≤ n1; (forward) from specification nat
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
a: ⊦ (x + y) + z = x + y + z; from specification list[traceA-IOstatestream]
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ a + x = a ' + x; (s)
⊦ a ' + x to n + 1 = a + (x to n); (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ m +1 = m + 1; (s)
⊦ #(a ' + x) = (# x)+1; (s)
⊦ m < n → ¬ n < m; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ ⌜x + y⌝ = ⌜x⌝ + ⌜y⌝ ; (s)
⊦ a ' + x ≠ []; (s)
Proof step 135 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n + 1)^ = ⌜al0 to ii(n + 1)⌝ ^, (α to n)^ = ⌜al0 to ii(n)⌝ ^, asl ≠ [], #(al0 to ii(n + 1)) < # asl, # al0 < # asl,
⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, #(al0 to ii(n + 1)) < ii(n + 1), # al0 < ii(n + 1), #(al0 to ii(n + 1)) < ii(n),
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜as '⌝ + ⌜asl⌝ , ⌜al0⌝ ), astartf(as),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n + 1) ≤ # asl, ii(n) ≤ # asl, ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜as ' + (asl to ii(n + 1)) from ii(n)⌝ , ⌜(al0 to ii(n + 1)) from ii(n)⌝ )
∨ (as ' + asl)[ii(n + 1)] ≠ (as ' + (asl to ii(n + 1)) from ii(n)).last ∨ ⌜(al0 to ii(n + 1)) from ii(n)⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 136:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [⌜al0⌝ , ⌜as '⌝ + ⌜asl⌝ , astepf, astartf],
<all paths>
Additional information
Used simplifier rules:
⊦ #(σ + σ1) = # σ + # σ1; (s)
⊦ # a ' = 0 +1; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ m ≤ n → (⌜(* n)⌝ + n∞1 = ⌜(* m)⌝ + n∞2 ↔ ⌜n - m⌝ + n∞1 = n∞2); (s)
⊦ n∞ + ⌜0⌝ = n∞; (s)
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ (⌜x⌝ + ⌜x0⌝ )[m] = (x + x0)[m]; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ m +1 = m + 1; (s)
⊦ (⌜a '⌝ + σ)[n + 1] = σ[n]; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
fle: ⊦ m < n ∧ n ≤ n0 → m < n0; (forward) from specification nat
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
trans: ⊦ n < n0 ∧ n0 < n1 → n < n1; (forward) from specification nat-basic
lf: ⊦ m < n ∧ n < n0 → m +1 < n0; (forward) from specification nat-basic
let: ⊦ n ≤ n0 ∧ n0 ≤ n1 → n ≤ n1; (forward) from specification nat
fle-01: ⊦ m ≤ n ∧ n < n0 → m < n0; (forward) from specification nat
⊦ # x = 0 ↔ x = []; (s)
¬ # x < n ⊦ #(x to n) = n; (s)
⊦ m < n → ¬ n < m; (s)
Used terms: ⌜al0⌝ , ⌜as '⌝ + ⌜asl⌝ , astepf, astartf
Proof step 136 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 137 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ0 = ⌜ii(n)⌝ , (α to n + 1)^ = (α0 to ii(n + 1))^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = σ0 + σ1, ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), ¬ #(α0 to ii(n + 1)) < ⌜ii(n)⌝ , finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 138:
# σ0 = ⌜ii(n)⌝ , (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (σ0 + σ1)^, α0 to ii(n + 1) = σ0 + σ1, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ¬ n∞ + n∞1 < n∞1; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 138 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ0 = ⌜ii(n)⌝ , (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = (σ0 + σ1)^, α0 to ii(n + 1) = σ0 + σ1, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 139:
# σ0 = ⌜ii(n)⌝ , (α to n + 1)^ = (σ0 + σ1)^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = σ0 + σ1, σ0 = ⌜al0⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
var: σ0
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜nf⌝ + σ = ⌜nf⌝ ; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ ⌜nf⌝ ≠ σ to n; (s)
Proof step 139 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ0 = ⌜ii(n)⌝ , (α to n + 1)^ = (σ0 + σ1)^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = σ0 + σ1, σ0 = ⌜al0⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 140:
# al0 = ii(n), (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + σ1 ^, α0 to ii(n + 1) = ⌜al0⌝ + σ1, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ (⌜al⌝ + α2)^ = ⌜al⌝ ^ + α2 ^; (s)
Proof step 140 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + σ1 ^, α0 to ii(n + 1) = ⌜al0⌝ + σ1, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 141:
# al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + σ1 ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + σ1, σ1 = ⌜al1⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦
- Proof step 259:
# al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + σ1 ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + σ1, σ1 = ⌜af0⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
var: σ1
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
Proof step 141 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + σ1 ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + σ1, σ1 = ⌜al1⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 142:
# al0 = ii(n), (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , ⌜al1⌝ ) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ finp(⌜x⌝ ); (s)
Proof step 142 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , ⌜al1⌝ ) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 143:
# al0 = ii(n), # σ0 = ⌜ii(n + 1) + 1⌝ , (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, aσ = σ0 + σ1,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , ⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ¬ # aσ < ⌜ii(n + 1) + 1⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(σ0 from ii(n)).l⌝ , ⌜al1⌝ ) ∨ aσ[ii(n)] ≠ (σ0 from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ (σ0 from ii(n)).l.last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: stream[traceA-IOstatestream], name:elim-fromto,
seq: ⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ),
subst:[σ, n, σ0, σ1] → [aσ, ii(n + 1) + 1, σ0, σ1]
Additional information
Used simplifier rules:
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
⊦ # σ < ⌜n⌝ + ⌜1⌝ ↔ ¬ ⌜n⌝ < # σ; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ); (elim)
Used terms: aσ, ii(n + 1) + 1, σ0, σ1
Proof step 143 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # σ0 = ⌜ii(n + 1) + 1⌝ , (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, aσ = σ0 + σ1,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , ⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ¬ # aσ < ⌜ii(n + 1) + 1⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(σ0 from ii(n)).l⌝ , ⌜al1⌝ ) ∨ aσ[ii(n)] ≠ (σ0 from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ (σ0 from ii(n)).l.last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 144:
# al0 = ii(n), # σ0 = ⌜ii(n + 1)⌝ + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # σ0 + # σ1, ⌜ii(n + 1)⌝ < # σ0 + # σ1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(σ0 + σ1, α0), astartf((σ0 + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(σ0 from ii(n)).l⌝ , ⌜al1⌝ ) ∨ (σ0 + σ1)[ii(n)] ≠ (σ0 from ii(n)).l[0]
∨ (σ0 + σ1)[ii(n + 1)] ≠ (σ0 from ii(n)).l.last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ n∞ < ⌜n⌝ + ⌜1⌝ ↔ ¬ ⌜n⌝ < n∞; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 144 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # σ0 = ⌜ii(n + 1)⌝ + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # σ0 + # σ1, ⌜ii(n + 1)⌝ < # σ0 + # σ1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(σ0 + σ1, α0), astartf((σ0 + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(σ0 from ii(n)).l⌝ , ⌜al1⌝ ) ∨ (σ0 + σ1)[ii(n)] ≠ (σ0 from ii(n)).l[0]
∨ (σ0 + σ1)[ii(n + 1)] ≠ (σ0 from ii(n)).l.last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 145:
# σ0 = ⌜ii(n + 1)⌝ + ⌜1⌝ , # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
σ0 = ⌜asl0⌝ , ⌜ii(n + 1)⌝ < # σ0 + # σ1, ⌜ii(n)⌝ < # σ0 + # σ1, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(σ0 + σ1, α0), astartf((σ0 + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(σ0 from ii(n)).l⌝ , ⌜al1⌝ ) ∨ (σ0 + σ1)[ii(n)] ≠ (σ0 from ii(n)).l[0]
∨ (σ0 + σ1)[ii(n + 1)] ≠ (σ0 from ii(n)).l.last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
var: σ0
Additional information
Used simplifier rules:
astatestream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
Proof step 145 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ0 = ⌜ii(n + 1)⌝ + ⌜1⌝ , # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
σ0 = ⌜asl0⌝ , ⌜ii(n + 1)⌝ < # σ0 + # σ1, ⌜ii(n)⌝ < # σ0 + # σ1, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(σ0 + σ1, α0), astartf((σ0 + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜(σ0 from ii(n)).l⌝ , ⌜al1⌝ ) ∨ (σ0 + σ1)[ii(n)] ≠ (σ0 from ii(n)).l[0]
∨ (σ0 + σ1)[ii(n + 1)] ≠ (σ0 from ii(n)).l.last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 146:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < ⌜# asl0⌝ + # σ1, ⌜ii(n + 1)⌝ < ⌜# asl0⌝ + # σ1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ (⌜asl0⌝ + σ1)[ii(n)] ≠ asl0[ii(n)]
∨ (⌜asl0⌝ + σ1)[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜x⌝ .l = x; (s)
⊦ ⌜x⌝ from n = ⌜x from n⌝ ; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ n + 0 = n; (s)
m + m0 < # x ⊦ (x from m)[m0] = x[m + m0]; (s)
⊦ m = n + 1 → ¬ m ≤ n; (s)
let: ⊦ n ≤ n0 ∧ n0 ≤ n1 → n ≤ n1; (forward) from specification nat
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ ↔ n + m = n0; (s)
Proof step 146 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < ⌜# asl0⌝ + # σ1, ⌜ii(n + 1)⌝ < ⌜# asl0⌝ + # σ1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ (⌜asl0⌝ + σ1)[ii(n)] ≠ asl0[ii(n)]
∨ (⌜asl0⌝ + σ1)[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 147:
⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m]
- Proof step 148:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
⌜ii(n + 1)⌝ < ⌜# asl0⌝ + # σ1, ⌜ii(n)⌝ < ⌜# asl0⌝ + # σ1, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜ii(n + 1)⌝ < # ⌜asl0⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ (⌜asl0⌝ + σ1)[ii(n)] ≠ asl0[ii(n)] ∨ ⌜asl0⌝ [ii(n + 1)] ≠ (asl0 from ii(n)).last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: stream[traceA-IOstatestream], name:get-append-ls,
seq: ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m], subst:[m, σ1, σ] → [ii(n + 1), σ1, ⌜asl0⌝ ],
<all paths>
Additional information
Used simplifier rules:
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
⊦ m = n + 1 → ¬ m ≤ n; (s)
Used terms: ii(n + 1), σ1, ⌜asl0⌝
Proof step 147 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m] |
A spec-lemma
Proof step 148 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
⌜ii(n + 1)⌝ < ⌜# asl0⌝ + # σ1, ⌜ii(n)⌝ < ⌜# asl0⌝ + # σ1, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜ii(n + 1)⌝ < # ⌜asl0⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ (⌜asl0⌝ + σ1)[ii(n)] ≠ asl0[ii(n)] ∨ ⌜asl0⌝ [ii(n + 1)] ≠ (asl0 from ii(n)).last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 149:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ (⌜asl0⌝ + σ1)[ii(n)] ≠ asl0[ii(n)] ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m ≤ n → (n < m ↔ false); (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ m < n → ⌜m⌝ < ⌜n⌝ + n∞0; (s)
⊦ ¬ n < n; (s)
⊦ m ≤ m; (s)
⊦ # x = 0 ↔ x = []; (s)
fle-01: ⊦ m ≤ n ∧ n < n0 → m < n0; (forward) from specification nat
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
eqle-one: ⊦ m = n + 1 ∧ n < n0 → m ≤ n0; (forward) from specification nat
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 149 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ (⌜asl0⌝ + σ1)[ii(n)] ≠ asl0[ii(n)] ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 150:
⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m]
- Proof step 151:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜ii(n)⌝ < # ⌜asl0⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜asl0⌝ [ii(n)] ≠ asl0[ii(n)] ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: stream[traceA-IOstatestream], name:get-append-ls,
seq: ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m], subst:[m, σ1, σ] → [ii(n), σ1, ⌜asl0⌝ ],
<all paths>
Additional information
Used simplifier rules:
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ m < n → (n ≤ m ↔ false); (s)
Used terms: ii(n), σ1, ⌜asl0⌝
Proof step 150 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m] |
A spec-lemma
Proof step 151 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜ii(n)⌝ < # ⌜asl0⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜asl0⌝ [ii(n)] ≠ asl0[ii(n)] ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last
∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 152:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 152 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 153:
⌜n⌝ < # σ ⊦ σ to n + 1 = (σ to n) + ⌜σ[n] '⌝
- Proof step 154:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ¬ ⌜n⌝ < # α,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
- Proof step 157:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, ((α to n) + ⌜α[n] '⌝ )^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: stream[actionstream], name:to-unwind-end,
seq:⌜n⌝ < # σ ⊦ σ to n + 1 = (σ to n) + ⌜σ[n] '⌝ , subst:[n, σ] → [n, α],
<all paths>
Additional information
Used terms: n, α
Proof step 153 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # σ ⊦ σ to n + 1 = (σ to n) + ⌜σ[n] '⌝ |
A spec-lemma
Proof step 154 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ¬ ⌜n⌝ < # α,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 155:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0, ii(n) < # asl0, # α < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ¬ ⌜n⌝ < # α,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
lels-trans: ⊦ ¬ n∞1 < n∞ ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 155 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ ,
asl0 ≠ [], ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0, ii(n) < # asl0, # α < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ¬ ⌜n⌝ < # α,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 156:
⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
Rule argument
spec: IOtrace[restrictedC], name:frag,
seq:⊦ cfrag(CIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α, cσ, cstepf, cstartf], <all paths>
Additional information
Used simplifier rules:
⊦ n∞0 + ⌜1⌝ = n∞ → (⌜n⌝ + ⌜1⌝ < n∞ ↔ ⌜n⌝ < n∞0); (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
Used terms: α, cσ, cstepf, cstartf
Proof step 156 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 157 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, ((α to n) + ⌜α[n] '⌝ )^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 158:
⊦ finp(α1) → (α1 + α2)^ = α1 ^ + α2 ^
- Proof step 159:
# al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), finp(α to n), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: remtau, name:remtau-append-fin, seq: ⊦ finp(α1) → (α1 + α2)^ = α1 ^ + α2 ^,
subst:[α2, α1] → [⌜α[n] '⌝ , α to n], <all paths>
Additional information
Used simplifier rules:
⊦ finp(σ to m); (s)
Used terms: ⌜α[n] '⌝ , α to n
Proof step 158 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ finp(α1) → (α1 + α2)^ = α1 ^ + α2 ^ |
A spec-lemma
Proof step 159 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), finp(α to n), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 160:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ finp(σ to m); (s)
Proof step 160 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n)).last ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 161:
⊦ x ≠ [] → x[# x - 1] = x.last
- Proof step 162:
# al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], asl0 from ii(n) ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
ii(n + 1) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[#(asl0 from ii(n)) - 1] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: list-del[traceA-IOstatestream], name:at-last,
seq: ⊦ x ≠ [] → x[# x - 1] = x.last, subst:[x] → [asl0 from ii(n)],
<rotated> <all paths>
Additional information
Used simplifier rules:
⊦ n < # x → (x from n = [] ↔ false); (s)
Used terms: asl0 from ii(n)
Proof step 161 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ x ≠ [] → x[# x - 1] = x.last |
A spec-lemma
Proof step 162 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], asl0 from ii(n) ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
ii(n + 1) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[#(asl0 from ii(n)) - 1] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 163:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[# asl0 - ii(n) - 1] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
¬ # x < n ⊦ #(x from n) = # x - n; (s)
⊦ m < n → ¬ n < m; (s)
⊦ n < # x → (x from n = [] ↔ false); (s)
Proof step 163 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[# asl0 - ii(n) - 1] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic elimination applied rule apply elim lemma
And obtained the following new goals
- Proof step 164:
# al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, # asl0 - ii(n) = n0 + 1, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , # asl0 - ii(n) ≠ 0, asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
ii(n + 1) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[n0] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: nat, name:elim-pred-c, seq:n ≠ 0 ⊦ m = n - 1 ↔ n = m + 1,
subst:[n, m] → [# asl0 - ii(n), n0]
Additional information
Used simplifier rules:
⊦ n < m → m - n ≠ 0; (s)
n ≠ 0 ⊦ m = n - 1 ↔ n = m + 1; (elim)
Used terms: # asl0 - ii(n), m
Proof step 164 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, # asl0 - ii(n) = n0 + 1, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , # asl0 - ii(n) ≠ 0, asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
ii(n + 1) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[n0] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 165:
# al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, # asl0 - ii(n) = n0 + 1, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[n0] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ n < m → m - n ≠ 0; (s)
Proof step 165 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), ii(n + 1) + 1 = # asl0, (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, # asl0 - ii(n) = n0 + 1, (α to n)^ = (α0 to ii(n))^,
α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, ii(n + 1) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[n0] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic elimination applied rule apply elim lemma
And obtained the following new goals
- Proof step 166:
# al0 = ii(n), # asl0 = n1 + ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^,
n1 = n0 + 1, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ii(n) ≤ # asl0,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[n0] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: nat, name:elim-sub, seq:n ≤ m ⊦ n0 = m - n ↔ m = n0 + n,
subst:[m, n, n0] → [# asl0, ii(n), n1]
Additional information
Used simplifier rules:
⊦ m < n → m ≤ n; (s)
n ≤ m ⊦ n0 = m - n ↔ m = n0 + n; (elim)
Used terms: # asl0, ii(n), n1
Proof step 166 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # asl0 = n1 + ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, ii(n + 1) + 1 = # asl0, (α to n)^ = (α0 to ii(n))^,
n1 = n0 + 1, α0 to ii(n + 1) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ii(n + 1) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), ii(n) ≤ # asl0,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ asl0[ii(n + 1)] ≠ (asl0 from ii(n))[n0] ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 167:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = (α0 to ii(n))^,
α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m ≤ m + n; (s)
⊦ m ≤ m; (s)
⊦ m + n ≤ m + n0 ↔ n ≤ n0; (s)
⊦ ¬ n < n; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
let: ⊦ n ≤ n0 ∧ n0 ≤ n1 → n ≤ n1; (forward) from specification nat
fle-01: ⊦ m ≤ n ∧ n < n0 → m < n0; (forward) from specification nat
eqs: ⊦ m = n + n0 ∧ m = n + n1 → n0 = n1; (forward) from specification nat-basic
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ ¬ m + n < m; (s)
m + m0 < # x ⊦ (x from m)[m0] = x[m + m0]; (s)
⊦ m = n + 1 → ¬ m ≤ n; (s)
⊦ m < n → m ≤ n; (s)
Proof step 167 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = (α0 to ii(n))^,
α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 168:
⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 169:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1]), ¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
spec: IOtrace[restrictedC], name:frag,
seq:⊦ cfrag(CIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α, cσ, cstepf, cstartf], <all paths>
Additional information
Used terms: α, cσ, cstepf, cstartf
Proof step 168 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 169 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ,
n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1]), ¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 170:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n1. ⌜n1⌝ < # α → cstepf(cσ[n1], α[n1], cσ[n1 + 1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ n∞0 + ⌜1⌝ = n∞ → (⌜n⌝ + ⌜1⌝ < n∞ ↔ ⌜n⌝ < n∞0); (s)
Proof step 170 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n1. ⌜n1⌝ < # α → cstepf(cσ[n1], α[n1], cσ[n1 + 1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 171:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n + 1]), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
pos: left 20 terms: n abort: F discard: T computed: T
Additional information
Used terms: n
Proof step 171 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n + 1]), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 172:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
Additional information
Proof step 172 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 173:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), cstepf(cσ[n], a, cs1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
cstepf(cσ[n], α[n], cσ[n + 1]) ∧ cstepf(cσ[n], a, cs1) → α[n] = a ∧ cσ[n + 1] = cs1,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦
Rule argument
pos: left 20 terms: cσ[n], α[n], a, cσ[n + 1], cs1 abort: F discard: F computed: T
Additional information
Used terms: cσ[n], α[n], a, cσ[n + 1], cs1
Proof step 173 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), cstepf(cσ[n], a, cs1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
cstepf(cσ[n], α[n], cσ[n + 1]) ∧ cstepf(cσ[n], a, cs1) → α[n] = a ∧ cσ[n + 1] = cs1,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 174:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
Additional information
Proof step 174 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 175:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], # α0 < ⌜ii(n)⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0,
⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
- Proof step 182:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # α1 = ⌜ii(n)⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
n0 + ii(n) = ii(n + 1), (α to n)^ = α1 ^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , α0 = α1 + α2, asl0 ≠ [], ii(n) < # asl0,
n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ # α0 < ⌜ii(n)⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
spec: stream[actionstream], name:elim-fromto,
seq: ⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ),
subst:[σ, n, σ0, σ1] → [α0, ii(n), α1, α2]
Additional information
Used simplifier rules:
⊦ ¬ # σ < ⌜n⌝ → (σ0 = σ to n ∧ σ1 = σ from n ↔ σ = σ0 + σ1 ∧ # σ0 = ⌜n⌝ ); (elim)
Used terms: α0, ii(n), α1, α2
Proof step 175 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], # α0 < ⌜ii(n)⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0,
⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 176:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, # α0 < ⌜ii(n)⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
Additional information
Proof step 176 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
(α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, # α0 < ⌜ii(n)⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 177:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 178:
#(⌜asl0⌝ + σ1) = # α0 + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ ,
(α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [],
# α0 < ⌜ii(n)⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < # α0 → astepf((⌜asl0⌝ + σ1)[n], α0[n], (⌜asl0⌝ + σ1)[n +1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α0, ⌜asl0⌝ + σ1, astepf, astartf], <all paths>
Additional information
Used terms: α0, ⌜asl0⌝ + σ1, astepf, astartf
Proof step 177 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 178 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(⌜asl0⌝ + σ1) = # α0 + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ ,
(α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [],
# α0 < ⌜ii(n)⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < # α0 → astepf((⌜asl0⌝ + σ1)[n], α0[n], (⌜asl0⌝ + σ1)[n +1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 179:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
⌜# asl0⌝ + # σ1 = # α0 + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α,
⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, # α0 < ⌜ii(n)⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. ⌜n1⌝ < # α0 → astepf((⌜asl0⌝ + σ1)[n1], α0[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 179 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
⌜# asl0⌝ + # σ1 = # α0 + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α,
⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, # α0 < ⌜ii(n)⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. ⌜n1⌝ < # α0 → astepf((⌜asl0⌝ + σ1)[n1], α0[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 180:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , ⌜# asl0⌝ + # σ1 = # α0 + ⌜1⌝ ,
(α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , α0 = ⌜al2⌝ ,
asl0 ≠ [], # α0 < ⌜ii(n)⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n1. ⌜n1⌝ < # α0 → astepf((⌜asl0⌝ + σ1)[n1], α0[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
var: α0
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜x⌝ + ⌜y⌝ = ⌜z⌝ ↔ x + y = z; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ ⌜m⌝ + ∞ = ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ¬ ∞ < n∞; (s)
Proof step 180 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , ⌜# asl0⌝ + # σ1 = # α0 + ⌜1⌝ ,
(α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = (α0 to ii(n))^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , α0 = ⌜al2⌝ ,
asl0 ≠ [], # α0 < ⌜ii(n)⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n1. ⌜n1⌝ < # α0 → astepf((⌜asl0⌝ + σ1)[n1], α0[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 181:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , ⌜# asl0⌝ + # σ1 = ⌜# al2⌝ + ⌜1⌝ ,
(α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), al0 + al1 = al2 to n0 + ii(n), (α to n)^ = ⌜al2 to ii(n)⌝ ^, asl0 ≠ [],
# al2 < n0 + ii(n), # al2 < # asl0, # al2 < ii(n), ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. n1 < # al2 → astepf((⌜asl0⌝ + σ1)[n1], al2[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
⊦ m < n → ¬ n < m; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ m +1 = m + 1; (s)
trans: ⊦ n < n0 ∧ n0 < n1 → n < n1; (forward) from specification nat-basic
lf: ⊦ m < n ∧ n < n0 → m +1 < n0; (forward) from specification nat-basic
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜x⌝ to n = ⌜x to n⌝ ; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ ⌜x⌝ + ⌜y⌝ = ⌜z⌝ ↔ x + y = z; (s)
Proof step 181 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , ⌜# asl0⌝ + # σ1 = ⌜# al2⌝ + ⌜1⌝ ,
(α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), al0 + al1 = al2 to n0 + ii(n), (α to n)^ = ⌜al2 to ii(n)⌝ ^, asl0 ≠ [],
# al2 < n0 + ii(n), # al2 < # asl0, # al2 < ii(n), ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. n1 < # al2 → astepf((⌜asl0⌝ + σ1)[n1], al2[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
User applied rule constructor cut
And closed the goal!
Rule argument
var: σ1
Additional information
Used simplifier rules:
astatestream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜m⌝ + ∞ = ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ + ⌜n1⌝ ↔ n + m = n0 + n1; (s)
⊦ (⌜x⌝ + ⌜x0⌝ )[m] = (x + x0)[m]; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
eqle-one: ⊦ m = n + 1 ∧ n < n0 → m ≤ n0; (forward) from specification nat
⊦ m + m0 ≤ m ↔ m0 = 0; (s)
⊦ # x = 0 ↔ x = []; (s)
⊦ n + m ≤ m0 → ¬ n0 + m0 < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Proof step 182 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # α1 = ⌜ii(n)⌝ , (α to n)^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
n0 + ii(n) = ii(n + 1), (α to n)^ = α1 ^, α0 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , α0 = α1 + α2, asl0 ≠ [], ii(n) < # asl0,
n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α0), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ # α0 < ⌜ii(n)⌝ ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 183:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # α1 = ⌜ii(n)⌝ , α1 ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
n0 + ii(n) = ii(n + 1), (α to n)^ = α1 ^, α1 + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0,
⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α1 + α2),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ¬ n∞ + n∞1 < n∞1; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 183 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # α1 = ⌜ii(n)⌝ , α1 ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
n0 + ii(n) = ii(n + 1), (α to n)^ = α1 ^, α1 + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0,
⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α1 + α2),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 184:
# α1 = ⌜ii(n)⌝ , # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1),
α1 ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = α1 ^, α1 + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , α1 = ⌜al2⌝ , asl0 ≠ [], ⌜n⌝ < # α,
⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α1 + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
var: α1
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜nf⌝ + σ = ⌜nf⌝ ; (s)
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ ⌜x⌝ + ⌜y⌝ = ⌜z⌝ ↔ x + y = z; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
Proof step 184 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # α1 = ⌜ii(n)⌝ , # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1),
α1 ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = α1 ^, α1 + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , α1 = ⌜al2⌝ , asl0 ≠ [], ⌜n⌝ < # α,
⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, α1 + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 185:
# al2 = ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1),
⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = ⌜al2⌝ ^, ⌜al2⌝ + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α,
⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 185 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al2 = ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1),
⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = ⌜al2⌝ ^, ⌜al2⌝ + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ⌜n⌝ < # α,
⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 186:
⊦ # x < m → ⌜x⌝ + σ to m = ⌜x⌝ + (σ to (m - # x))
- Proof step 187:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # al2 = ii(n), ⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al2⌝ ^, ⌜al2⌝ + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0,
n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ # al2 < ii(n) + n0, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
- Proof step 190:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # al2 = ii(n),
⌜al2⌝ + (α2 to (ii(n) + n0 - # al2)) = ⌜al0⌝ + ⌜al1⌝ , ⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = ⌜al2⌝ ^, asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, # al2 < ii(n) + n0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
spec: stream[actionstream], name:append-to-gr-01,
seq: ⊦ # x < m → ⌜x⌝ + σ to m = ⌜x⌝ + (σ to (m - # x)),
subst:[m, σ, x] → [ii(n) + n0, α2, al2], <all paths>
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: ii(n) + n0, α2, al2
Proof step 186 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ # x < m → ⌜x⌝ + σ to m = ⌜x⌝ + (σ to (m - # x)) |
A spec-lemma
Proof step 187 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # al2 = ii(n), ⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^,
n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al2⌝ ^, ⌜al2⌝ + α2 to n0 + ii(n) = ⌜al0⌝ + ⌜al1⌝ , asl0 ≠ [], ii(n) < # asl0,
n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ # al2 < ii(n) + n0, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 188:
# asl0 = 1 + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , α[n] = τ, (α to n)^ = ⌜al0⌝ ^, ii(n) = ii(n + 1), asl0 ≠ [], ⌜n⌝ < # cσ,
⌜n⌝ < # α, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], τ, cσ[n + 1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , []), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ # ⌜al⌝ ^ ≠ ∞; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ n∞ + ⌜0⌝ = n∞; (s)
⊦ # [] = ⌜0⌝ ; (s)
⊦ [] ^ = []; (s)
⊦ ⌜[]⌝ = []; (s)
⊦ ⌜a '⌝ ^ = [] ↔ a = τ; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ n + 0 = n; (s)
⊦ # [] = 0; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ [] + σ = σ; (s)
⊦ ¬ n < n; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ σ + [] = σ; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
⊦ # x = 0 ↔ x = []; (s)
⊦ m = m + n ↔ n = 0; (s)
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
a: ⊦ (x + y) + z = x + y + z; from specification list[actionstream]
⊦ ⌜x + y⌝ = ⌜x⌝ + ⌜y⌝ ; (s)
⊦ (⌜al⌝ + α2)^ = ⌜al⌝ ^ + α2 ^; (s)
⊦ #(σ + σ1) = # σ + # σ1; (s)
⊦ σ + σ0 = σ ↔ σ0 = [] ∨ # σ = ∞; (s)
⊦ #(x + y) = # x + # y; (s)
⊦ # x = n → x to n = x; (s)
⊦ m + m0 ≤ m ↔ m0 = 0; (s)
⊦ ⌜x⌝ + ⌜y⌝ = ⌜z⌝ ↔ x + y = z; (s)
⊦ m ≤ # x → ⌜x⌝ + σ to m = ⌜x to m⌝ ; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
Proof step 188 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = 1 + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , α[n] = τ, (α to n)^ = ⌜al0⌝ ^, ii(n) = ii(n + 1), asl0 ≠ [], ⌜n⌝ < # cσ,
⌜n⌝ < # α, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], τ, cσ[n + 1]),
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , []), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 189:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [[], ⌜asl0 from ii(n)⌝ , astepf, astartf], <all paths>
Additional information
Used simplifier rules:
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ m < n → ¬ n < m; (s)
¬ # x < n ⊦ #(x from n) = # x - n; (s)
⊦ m + 1 = n → n - m = 1; (s)
⊦ ⌜(* n)⌝ + ⌜(* m)⌝ = ⌜n + m⌝ ; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
⊦ # [] = ⌜0⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ ¬ n < 0; (s)
Used terms: [], ⌜asl0 from ii(n)⌝ , astepf, astartf
Proof step 189 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 190 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # al2 = ii(n),
⌜al2⌝ + (α2 to (ii(n) + n0 - # al2)) = ⌜al0⌝ + ⌜al1⌝ , ⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1),
(α to n)^ = ⌜al2⌝ ^, asl0 ≠ [], ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, # al2 < ii(n) + n0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 191:
# al2 = ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), ⌜al2⌝ + (α2 to n0) = ⌜al0⌝ + ⌜al1⌝ ,
n0 + ii(n) = ii(n + 1), ⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = ⌜al2⌝ ^, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < m + n ↔ n ≠ 0; (s)
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
⊦ m +1 = m + 1; (s)
⊦ m < n → n ≠ 0; (s)
⊦ m + n - m = n; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
lf: ⊦ m < n ∧ n < n0 → m +1 < n0; (forward) from specification nat-basic
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
Proof step 191 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al2 = ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), ⌜al2⌝ + (α2 to n0) = ⌜al0⌝ + ⌜al1⌝ ,
n0 + ii(n) = ii(n + 1), ⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, (α to n)^ = ⌜al2⌝ ^, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
n0 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 192:
⊦ finp(σ) ∧ # σ = # σ1 → (σ + σ0 = σ1 + σ2 ↔ σ = σ1 ∧ σ0 = σ2)
- Proof step 193:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # al2 = ii(n), # ⌜al2⌝ = # ⌜al0⌝ ,
⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al2⌝ ^, α2 to n0 = ⌜al1⌝ , ⌜al2⌝ = ⌜al0⌝ , asl0 ≠ [], n0 ≠ 0,
ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(⌜al2⌝ ),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦
Rule argument
spec: stream[actionstream], name:append-split,
seq: ⊦ finp(σ) ∧ # σ = # σ1 → (σ + σ0 = σ1 + σ2 ↔ σ = σ1 ∧ σ0 = σ2),
subst:[σ2, σ1, σ0, σ] → [⌜al1⌝ , ⌜al0⌝ , α2 to n0, ⌜al2⌝ ], <all paths>
Additional information
Used simplifier rules:
⊦ finp(⌜x⌝ ); (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
Used terms: ⌜al1⌝ , ⌜al0⌝ , α2 to n0, ⌜al2⌝
Proof step 192 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ finp(σ) ∧ # σ = # σ1 → (σ + σ0 = σ1 + σ2 ↔ σ = σ1 ∧ σ0 = σ2) |
A spec-lemma
Proof step 193 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # al2 = ii(n), # ⌜al2⌝ = # ⌜al0⌝ ,
⌜al2⌝ ^ + ⌜α[n] '⌝ ^ = ⌜al0⌝ ^ + ⌜al1⌝ ^, n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al2⌝ ^, α2 to n0 = ⌜al1⌝ , ⌜al2⌝ = ⌜al0⌝ , asl0 ≠ [], n0 ≠ 0,
ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al2⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(⌜al2⌝ ),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ) ∨ ⌜al1⌝ ^ ≠ ⌜α[n] '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 194:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ # ⌜al⌝ ^ ≠ ∞; (s)
⊦ σ + σ1 = σ + σ2 ↔ σ1 = σ2 ∨ # σ = ∞; (ws)
⊦ finp(⌜x⌝ ); (s)
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜x⌝ = ⌜x0⌝ ↔ x = x0; (s)
Proof step 194 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ afrag(AIOAut(astartf, astepf))(⌜asl0 from ii(n)⌝ , ⌜al1⌝ ),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 195:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 196:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# ⌜asl0 from ii(n)⌝ ≠ # ⌜al1⌝ + ⌜1⌝
∨ (∃ n0. ¬(⌜n0⌝ < # ⌜al1⌝ → astepf(⌜asl0 from ii(n)⌝ [n0], ⌜al1⌝ [n0], ⌜asl0 from ii(n)⌝ [n0 +1])))
⊦
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [⌜al1⌝ , ⌜asl0 from ii(n)⌝ , astepf, astartf],
<all paths>
Additional information
Used terms: ⌜al1⌝ , ⌜asl0 from ii(n)⌝ , astepf, astartf
Proof step 195 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 196 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# ⌜asl0 from ii(n)⌝ ≠ # ⌜al1⌝ + ⌜1⌝
∨ (∃ n0. ¬(⌜n0⌝ < # ⌜al1⌝ → astepf(⌜asl0 from ii(n)⌝ [n0], ⌜al1⌝ [n0], ⌜asl0 from ii(n)⌝ [n0 +1])))
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 197:
# cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 + 1 ≠ # asl0 - ii(n) ∨ ¬(n1 < # al1 → astepf((asl0 from ii(n))[n1], al1[n1], (asl0 from ii(n))[n1 + 1]))
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ m +1 = m + 1; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ ↔ n + m = n0; (s)
¬ # x < n ⊦ #(x from n) = # x - n; (s)
⊦ m < n → ¬ n < m; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 197 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , # al0 = ii(n), # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 + 1 ≠ # asl0 - ii(n) ∨ ¬(n1 < # al1 → astepf((asl0 from ii(n))[n1], al1[n1], (asl0 from ii(n))[n1 + 1]))
⊦ |
Heuristic elimination applied rule apply elim lemma
And obtained the following new goals
- Proof step 198:
# asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = n2 + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ii(n) ≤ # asl0, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 + 1 ≠ n2 ∨ ¬(n1 < # al1 → astepf((asl0 from ii(n))[n1], al1[n1], (asl0 from ii(n))[n1 + 1]))
⊦
Rule argument
spec: nat, name:elim-sub, seq:n ≤ m ⊦ n0 = m - n ↔ m = n0 + n,
subst:[m, n, n0] → [# asl0, ii(n), n2]
Additional information
Used simplifier rules:
⊦ m < n → m ≤ n; (s)
n ≤ m ⊦ n0 = m - n ↔ m = n0 + n; (elim)
Used terms: # asl0, ii(n), n2
Proof step 198 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = n2 + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ii(n) ≤ # asl0, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 + 1 ≠ n2 ∨ ¬(n1 < # al1 → astepf((asl0 from ii(n))[n1], al1[n1], (asl0 from ii(n))[n1 + 1]))
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 199:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 ≠ n0 ∨ ¬(n1 < # al1 → astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]))
⊦
Rule argument
Additional information
Used simplifier rules:
m + m0 < # x ⊦ (x from m)[m0] = x[m + m0]; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < n → ¬ n < m; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ ¬ n < n; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ m < m + n ↔ n ≠ 0; (s)
⊦ ¬ m + n < m; (s)
⊦ # x = 0 ↔ x = []; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
fle: ⊦ m < n ∧ n ≤ n0 → m < n0; (forward) from specification nat
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ m + n = m + n0 ↔ n = n0; (s)
eqs: ⊦ m = n + n0 ∧ m = n + n1 → n0 = n1; (forward) from specification nat-basic
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
⊦ m < n → m ≤ n; (s)
Proof step 199 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 ≠ n0 ∨ ¬(n1 < # al1 → astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]))
⊦ |
User applied rule cut formula
And obtained the following new goals
- Proof step 200:
# asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 = n0, n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
(α to n)^ = ⌜al0⌝ ^, α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 ≠ n0 ∨ ¬(n1 < # al1 → astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]))
⊦
- Proof step 244:
# asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^,
α2 to n0 = ⌜al1⌝ , # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 ≠ n0 ∨ ¬(n1 < # al1 → astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]))
⊦
Rule argument
fma: # al1 = n0
Additional information
Used formulas: # al1 = n0
Proof step 200 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 = n0, n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
(α to n)^ = ⌜al0⌝ ^, α2 to n0 = ⌜al1⌝ , asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 ≠ n0 ∨ ¬(n1 < # al1 → astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]))
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 201:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
(α to n)^ = ⌜al0⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ¬ m + n < m; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ ¬ n < n; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ # x = 0 ↔ x = []; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
Proof step 201 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
(α to n)^ = ⌜al0⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 202:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 203:
#(⌜asl0⌝ + σ1) = #(⌜al0⌝ + α2) + ⌜1⌝ , # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < #(⌜al0⌝ + α2) → astepf((⌜asl0⌝ + σ1)[n], (⌜al0⌝ + α2)[n], (⌜asl0⌝ + σ1)[n +1])
⊦
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [⌜al0⌝ + α2, ⌜asl0⌝ + σ1, astepf, astartf],
<all paths>
Additional information
Used terms: ⌜al0⌝ + α2, ⌜asl0⌝ + σ1, astepf, astartf
Proof step 202 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 203 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(⌜asl0⌝ + σ1) = #(⌜al0⌝ + α2) + ⌜1⌝ , # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < #(⌜al0⌝ + α2) → astepf((⌜asl0⌝ + σ1)[n], (⌜al0⌝ + α2)[n], (⌜asl0⌝ + σ1)[n +1])
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 204:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. ⌜n0⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[n0], (⌜al0⌝ + α2)[n0], (⌜asl0⌝ + σ1)[n0 + 1])
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ #(σ + σ1) = # σ + # σ1; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 204 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. ⌜n0⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[n0], (⌜al0⌝ + α2)[n0], (⌜asl0⌝ + σ1)[n0 + 1])
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 205:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜ii(n) + n1⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 23 terms: ii(n) + n1 abort: F discard: T computed: F
Additional information
Used terms: ii(n) + n1
Proof step 205 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜ii(n) + n1⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 206:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n1⌝ < # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ + n∞1 < ⌜n⌝ + n∞2 ↔ n∞1 < n∞2; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
Proof step 206 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, α2 to # al1 = ⌜al1⌝ , al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
⌜n1⌝ < # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 207:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , α2 = ⌜al2⌝ , al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
⌜n1⌝ < # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
- Proof step 230:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , α2 = ⌜af0⌝ , al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
⌜n1⌝ < # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
var: α2
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
Proof step 207 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , α2 = ⌜al2⌝ , al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
⌜n1⌝ < # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 208:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n1 < # al2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ (⌜x⌝ + ⌜x0⌝ )[m] = (x + x0)[m]; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜x⌝ = ⌜x0⌝ ↔ x = x0; (s)
⊦ ⌜x⌝ to n = ⌜x to n⌝ ; (s)
Proof step 208 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n1 < # al2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 209:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, σ1 = ⌜asl1⌝ , al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
n1 < # al2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
var: σ1
Additional information
Used simplifier rules:
astatestream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜m⌝ + ∞ = ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
Proof step 209 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, σ1 = ⌜asl1⌝ , al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
n1 < # al2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 210:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n1 < # al2 → astepf((asl0 + asl1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (asl0 + asl1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ (⌜x⌝ + ⌜x0⌝ )[m] = (x + x0)[m]; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n1⌝ + ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ + ⌜n2⌝ ↔ n1 + n + m = n0 + n2; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 210 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n1 < # al2 → astepf((asl0 + asl1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (asl0 + asl1)[(ii(n) + n1) + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule case distinction
And obtained the following new goals
- Proof step 211:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ii(n) + # al2 + 1 = # asl0 + # asl1,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ n1 < # al2,
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
- Proof step 213:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ii(n) + # al2 + 1 = # asl0 + # asl1,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((asl0 + asl1)[0]), astepf((asl0 + asl1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 22
Additional information
Proof step 211 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ii(n) + # al2 + 1 = # asl0 + # asl1,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ n1 < # al2,
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 212:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0, # al2 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), # al2 ≤ n1,
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
fle-01: ⊦ m ≤ n ∧ n < n0 → m < n0; (forward) from specification nat
⊦ m < n ↔ ¬ n ≤ m; (ss)
Proof step 212 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0, # al2 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), # al2 ≤ n1,
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule subst equation
And closed the goal!
Rule argument
pos: left 1, flags: discard
Additional information
Used simplifier rules:
⊦ m + n = m + n0 ↔ n = n0; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ ¬ n < n; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
⊦ ¬ m + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Proof step 213 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ii(n) + # al2 + 1 = # asl0 + # asl1,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((asl0 + asl1)[0]), astepf((asl0 + asl1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 214:
⊦ n < # x → (x + y)[n] = x[n]
- Proof step 215:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf((asl0 + asl1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ ii(n) + n1 < # al0, ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: list-del[actionstream], name:get-append-less,
seq: ⊦ n < # x → (x + y)[n] = x[n], subst:[n, y, x] → [ii(n) + n1, al2, al0],
<all paths>
Additional information
Used simplifier rules:
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
lf: ⊦ m < n ∧ n < n0 → m +1 < n0; (forward) from specification nat-basic
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
trans: ⊦ n < n0 ∧ n0 < n1 → n < n1; (forward) from specification nat-basic
⊦ m < n → n ≠ 0; (s)
⊦ m +1 = m + 1; (s)
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
⊦ ¬ m + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: ii(n) + n1, al2, al0
Proof step 214 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ n < # x → (x + y)[n] = x[n] |
A spec-lemma
Proof step 215 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf((asl0 + asl1)[ii(n) + n1], (al0 + al2)[ii(n) + n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ ii(n) + n1 < # al0, ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 216:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf((asl0 + asl1)[ii(n) + n1], al2[n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m + n - m = n; (s)
⊦ m ≤ m + n; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
a: ⊦ (x + y) + z = x + y + z; from specification list[actionstream]
⊦ ¬ n < # x → (x + y)[n] = y[n - # x]; (s)
Proof step 216 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf((asl0 + asl1)[ii(n) + n1], al2[n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 217:
⊦ n < # x → (x + y)[n] = x[n]
- Proof step 218:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ii(n) + # al2 + 1 = # asl0 + # asl1,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ii(n) + n1 < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: list-del[traceA-IOstatestream], name:get-append-less,
seq: ⊦ n < # x → (x + y)[n] = x[n], subst:[n, y, x] → [ii(n) + n1, asl1, asl0],
<all paths>
Additional information
Used simplifier rules:
⊦ ¬ n < # x → (x + y)[n] = y[n - # x]; (s)
a: ⊦ (x + y) + z = x + y + z; from specification list[traceA-IOstatestream]
⊦ m < n ↔ ¬ n ≤ m; (ss)
fle: ⊦ m < n ∧ n ≤ n0 → m < n0; (forward) from specification nat
⊦ m < m + n ↔ n ≠ 0; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ m < n → ¬ n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: ii(n) + n1, asl1, asl0
Proof step 217 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ n < # x → (x + y)[n] = x[n] |
A spec-lemma
Proof step 218 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ii(n) + # al2 + 1 = # asl0 + # asl1,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ii(n) + n1 < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], (asl0 + asl1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 219:
⊦ n < # x → (x + y)[n] = x[n]
- Proof step 220:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
(ii(n) + n1) + 1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: list-del[traceA-IOstatestream], name:get-append-less,
seq: ⊦ n < # x → (x + y)[n] = x[n],
subst:[n, y, x] → [(ii(n) + n1) + 1, asl1, asl0], <all paths>
Additional information
Used simplifier rules:
⊦ ¬ n < # x → (x + y)[n] = y[n - # x]; (s)
a: ⊦ (x + y) + z = x + y + z; from specification list[traceA-IOstatestream]
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: (ii(n) + n1) + 1, asl1, asl0
Proof step 219 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ n < # x → (x + y)[n] = x[n] |
A spec-lemma
Proof step 220 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
(ii(n) + n1) + 1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 221:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < n → ¬ n < m; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
Proof step 221 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al2 to # al1 = al1, al1 ≠ [], asl0 ≠ [],
ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 222:
⊦ x = y ↔ # x = # y ∧ (∀ n. n < # x → x[n] = y[n])
- Proof step 223:
#(al2 to # al1) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
ii(n) + # al2 + 1 = # asl0 + # asl1, # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ii(n) + n1 < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. n < #(al2 to # al1) → (al2 to # al1)[n] = al1[n]
⊦
Rule argument
spec: list-del[actionstream], name:extension,
seq: ⊦ x = y ↔ # x = # y ∧ (∀ n. n < # x → x[n] = y[n]),
subst:[y, x] → [al1, al2 to # al1], <all paths>
Additional information
Used terms: al1, al2 to # al1
Proof step 222 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ x = y ↔ # x = # y ∧ (∀ n. n < # x → x[n] = y[n]) |
A spec-lemma
Proof step 223 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(al2 to # al1) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
ii(n) + # al2 + 1 = # asl0 + # asl1, # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ii(n) + n1 < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. n < #(al2 to # al1) → (al2 to # al1)[n] = al1[n]
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 224:
#(al2 to # al1) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
ii(n) + # al2 + 1 = # asl0 + # asl1, # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ii(n) + n1 < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. n < # al1 → (al2 to # al1)[n] = al1[n]
⊦
Rule argument
Additional information
Used simplifier rules:
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
Proof step 224 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(al2 to # al1) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
ii(n) + # al2 + 1 = # asl0 + # asl1, # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ii(n) + n1 < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. n < # al1 → (al2 to # al1)[n] = al1[n]
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 225:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to # al1) = # al1, # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0,
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), n1 < # al1 → (al2 to # al1)[n1] = al1[n1],
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 25 terms: n1 abort: F discard: T computed: T
Additional information
Used terms: n1
Proof step 225 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to # al1) = # al1, # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0,
n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), n1 < # al1 → (al2 to # al1)[n1] = al1[n1],
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 226:
#(al2 to # al1) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
ii(n) + # al2 + 1 = # asl0 + # asl1, # al1 + ii(n) = ii(n + 1), (al2 to # al1)[n1] = al1[n1], (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
n1 < # al1, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Proof step 226 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(al2 to # al1) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
ii(n) + # al2 + 1 = # asl0 + # asl1, # al1 + ii(n) = ii(n + 1), (al2 to # al1)[n1] = al1[n1], (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
n1 < # al1, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 227:
¬ # x < n, m < n ⊦ (x to n)[m] = x[m]
- Proof step 228:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to # al1) = # al1, # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, (al2 to # al1)[n1] = al1[n1], ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [],
ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ¬ # al2 < # al1 ∧ n1 < # al1
Rule argument
spec: stream[actionstream], name:get-finto,
seq:¬ # x < n, m < n ⊦ (x to n)[m] = x[m],
subst:[m, n, x] → [n1, # al1, al2], <all paths>
Additional information
Used simplifier rules:
¬ # x < n ⊦ #(x to n) = n; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
fle: ⊦ m < n ∧ n ≤ n0 → m < n0; (forward) from specification nat
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: n1, # al1, al2
Proof step 227 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ¬ # x < n, m < n ⊦ (x to n)[m] = x[m] |
A spec-lemma
Proof step 228 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to # al1) = # al1, # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, (al2 to # al1)[n1] = al1[n1], ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [],
ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]), astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ¬ # al2 < # al1 ∧ n1 < # al1 |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 229:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to # al1) = # al1, # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, (al2 to # al1)[n1] = al1[n1], ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [],
# al2 < # al1, ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
Proof step 229 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to # al1) = # al1, # al1 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, (al2 to # al1)[n1] = al1[n1], ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [],
# al2 < # al1, ii(n) + n1 < # asl0, n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ, # al1 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((asl0 + asl1)[0]),
astepf(asl0[ii(n) + n1], al2[n1], asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule subst equation
And closed the goal!
Rule argument
pos: left 1, flags: discard
Additional information
Used simplifier rules:
⊦ m + n = m + n0 ↔ n = n0; (s)
⊦ m < n → ¬ n < m; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ ¬ n < n; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
⊦ ¬ m + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Proof step 230 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), ⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ ,
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 to # al1 = ⌜al1⌝ , α2 = ⌜af0⌝ , al1 ≠ [], asl0 ≠ [],
ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
⌜n1⌝ < # α2 → astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + α2)[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 231:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]),
astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜m⌝ < ∞; (s)
⊦ # ⌜nf⌝ = ∞; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ⌜m⌝ + ∞ = ∞; (s)
⊦ ⌜x⌝ = ⌜x0⌝ ↔ x = x0; (s)
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
Proof step 231 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]),
astepf((⌜asl0⌝ + σ1)[ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 232:
⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m]
- Proof step 233:
# σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, n1 < # al1, ⌜ii(n) + n1⌝ < # ⌜asl0⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(⌜asl0⌝ [ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: stream[traceA-IOstatestream], name:get-append-ls,
seq: ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m],
subst:[m, σ1, σ] → [ii(n) + n1, σ1, ⌜asl0⌝ ], <all paths>
Additional information
Used simplifier rules:
⊦ ¬ ⌜m⌝ < # σ → (σ + σ1)[m] = σ1[m - (# σ).n]; (s)
⊦ ⌜n⌝ .n = n; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n + m < n0; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
fle: ⊦ m < n ∧ n ≤ n0 → m < n0; (forward) from specification nat
⊦ m < m + n ↔ n ≠ 0; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ m < n → ¬ n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: ii(n) + n1, σ1, ⌜asl0⌝
Proof step 232 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m] |
A spec-lemma
Proof step 233 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) < # asl0, # al1 + ii(n) < # asl0, ⌜n⌝ < # cσ,
⌜n⌝ < # α, n1 < # al1, ⌜ii(n) + n1⌝ < # ⌜asl0⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(⌜asl0⌝ [ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 234:
# σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0, ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < n → ¬ n < m; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n + m < n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
Proof step 234 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0, ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 235:
⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m]
- Proof step 236:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ ⌜ii(n) + n1⌝ < # ⌜al0⌝ , ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: stream[actionstream], name:get-append-ls,
seq: ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m],
subst:[m, σ1, σ] → [ii(n) + n1, ⌜af0⌝ , ⌜al0⌝ ], <all paths>
Additional information
Used simplifier rules:
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n + m < n0; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
lf: ⊦ m < n ∧ n < n0 → m +1 < n0; (forward) from specification nat-basic
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
trans: ⊦ n < n0 ∧ n0 < n1 → n < n1; (forward) from specification nat-basic
⊦ m < n → n ≠ 0; (s)
⊦ m +1 = m + 1; (s)
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
⊦ ¬ m + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: ii(n) + n1, ⌜af0⌝ , ⌜al0⌝
Proof step 235 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m] |
A spec-lemma
Proof step 236 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], (⌜al0⌝ + ⌜af0⌝ )[ii(n) + n1], (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]),
cstepf(cσ[n], α[n], cσ[n + 1]), ¬ ⌜ii(n) + n1⌝ < # ⌜al0⌝ , ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 237:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m + n - m = n; (s)
⊦ m ≤ m + n; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n + m < n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ ⌜nf⌝ [n] = nf(n); (s)
⊦ ⌜n⌝ .n = n; (s)
⊦ ¬ ⌜m⌝ < # σ → (σ + σ1)[m] = σ1[m - (# σ).n]; (s)
Proof step 237 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), (⌜asl0⌝ + σ1)[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 238:
⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m]
- Proof step 239:
# σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0, ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ⌜(ii(n) + n1) + 1⌝ < # ⌜asl0⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), ⌜asl0⌝ [(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: stream[traceA-IOstatestream], name:get-append-ls,
seq: ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m],
subst:[m, σ1, σ] → [(ii(n) + n1) + 1, σ1, ⌜asl0⌝ ], <all paths>
Additional information
Used simplifier rules:
⊦ ¬ ⌜m⌝ < # σ → (σ + σ1)[m] = σ1[m - (# σ).n]; (s)
⊦ ⌜n⌝ .n = n; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜n1⌝ + ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n1 + n + m < n0; (s)
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
Used terms: (ii(n) + n1) + 1, σ1, ⌜asl0⌝
Proof step 238 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ⌜m⌝ < # σ → (σ + σ1)[m] = σ[m] |
A spec-lemma
Proof step 239 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n), # al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^,
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0, ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, ⌜(ii(n) + n1) + 1⌝ < # ⌜asl0⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), ⌜asl0⌝ [(ii(n) + n1) + 1]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), ¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 240:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m = m0 + n0 ∧ n < n0 → m0 + n < m; (s)
⊦ ⌜n1⌝ + ⌜n⌝ + ⌜m⌝ < ⌜n0⌝ ↔ n1 + n + m < n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
Proof step 240 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, af0 to # al1 = al1, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 241:
⊦ x = y ↔ # x = # y ∧ (∀ n. n < # x → x[n] = y[n])
- Proof step 242:
#(af0 to # al1) = # al1, # σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0, ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. n < #(af0 to # al1) → (af0 to # al1)[n] = al1[n]
⊦
Rule argument
spec: list-del[actionstream], name:extension,
seq: ⊦ x = y ↔ # x = # y ∧ (∀ n. n < # x → x[n] = y[n]),
subst:[y, x] → [al1, af0 to # al1], <all paths>
Additional information
Used terms: al1, af0 to # al1
Proof step 241 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ x = y ↔ # x = # y ∧ (∀ n. n < # x → x[n] = y[n]) |
A spec-lemma
Proof step 242 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(af0 to # al1) = # al1, # σ1 = ∞, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (# al1 + 1) + ii(n),
# al1 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, al1 ≠ [], asl0 ≠ [], ii(n) + n1 < # asl0, ii(n) < # asl0,
# al1 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, n1 < # al1, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. n < #(af0 to # al1) → (af0 to # al1)[n] = al1[n]
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 243:
# asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. n0 < # al1 → af0(n0) = al1[n0]
⊦
Rule argument
Additional information
Used simplifier rules:
m < n ⊦ (nf to n)[m] = nf(m); (s)
⊦ m < n → (n ≤ m ↔ false); (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ #(nf to n) = n; (s)
Proof step 243 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (# al1 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), # σ1 = ∞, # al1 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, al1 ≠ [], asl0 ≠ [], n1 < # al1, ⌜n⌝ < # α, ⌜n⌝ < # cσ,
# al1 + ii(n) < # asl0, ii(n) < # asl0, ii(n) + n1 < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((⌜asl0⌝ + σ1)[0]), astepf(asl0[ii(n) + n1], af0(n1), asl0[(ii(n) + n1) + 1]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
¬ astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. n0 < # al1 → af0(n0) = al1[n0]
⊦ |
User applied rule all left
And closed the goal!
Rule argument
pos: left 24 terms: n1 abort: F discard: T computed: T
Additional information
Used simplifier rules:
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Used terms: n1
Proof step 244 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1), ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^,
α2 to n0 = ⌜al1⌝ , # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
# al1 ≠ n0 ∨ ¬(n1 < # al1 → astepf(asl0[ii(n) + n1], al1[n1], asl0[ii(n) + n1 + 1]))
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 245:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
α2 to n0 = ⌜al1⌝ , # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Proof step 245 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^,
α2 to n0 = ⌜al1⌝ , # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]),
cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 246:
⊦ σ0 = σ1 ↔ # σ0 = # σ1 ∧ (∀ n. ⌜n⌝ < # σ0 → σ0[n] = σ1[n])
- Proof step 247:
#(α2 to n0) = # ⌜al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n. ⌜n⌝ < #(α2 to n0) → (α2 to n0)[n] = ⌜al1⌝ [n]
⊦
Rule argument
spec: stream[actionstream], name:extensionality,
seq: ⊦ σ0 = σ1 ↔ # σ0 = # σ1 ∧ (∀ n. ⌜n⌝ < # σ0 → σ0[n] = σ1[n]),
subst:[σ1, σ0] → [⌜al1⌝ , α2 to n0], <all paths>
Additional information
Used terms: ⌜al1⌝ , α2 to n0
Proof step 246 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ σ0 = σ1 ↔ # σ0 = # σ1 ∧ (∀ n. ⌜n⌝ < # σ0 → σ0[n] = σ1[n]) |
A spec-lemma
Proof step 247 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(α2 to n0) = # ⌜al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n. ⌜n⌝ < #(α2 to n0) → (α2 to n0)[n] = ⌜al1⌝ [n]
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 248:
#(α2 to n0) = ⌜# al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1]
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 248 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(α2 to n0) = ⌜# al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2),
astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1]
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 249:
¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝
- Proof step 250:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), #(α2 to n0) = ⌜# al1⌝ , n0 + ii(n) = ii(n + 1),
(α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, # α2 < ⌜n0⌝ , ii(n) < # asl0,
n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1],
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: stream[actionstream], name:size-to, seq:¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝ ,
subst:[n, σ] → [n0, α2], <all paths>
Additional information
Used simplifier rules:
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
Used terms: n0, α2
Proof step 249 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝ |
A spec-lemma
Proof step 250 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), #(α2 to n0) = ⌜# al1⌝ , n0 + ii(n) = ii(n + 1),
(α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, # α2 < ⌜n0⌝ , ii(n) < # asl0,
n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1],
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 251:
#(α2 to n0) = ⌜# al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, # α2 < ⌜n0⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1]
⊦
Rule argument
Additional information
Proof step 251 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(α2 to n0) = ⌜# al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, ⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0,
ii(n) < # asl0, # α2 < ⌜n0⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(⌜asl0⌝ + σ1, ⌜al0⌝ + α2), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1]
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 252:
⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 253:
#(⌜asl0⌝ + σ1) = #(⌜al0⌝ + α2) + ⌜1⌝ , # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n),
#(α2 to n0) = ⌜# al1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0,
# α2 < ⌜n0⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1],
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < #(⌜al0⌝ + α2) → astepf((⌜asl0⌝ + σ1)[n], (⌜al0⌝ + α2)[n], (⌜asl0⌝ + σ1)[n +1])
⊦
Rule argument
spec: IOtrace[restrictedA], name:frag,
seq:⊦ afrag(AIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [⌜al0⌝ + α2, ⌜asl0⌝ + σ1, astepf, astartf],
<all paths>
Additional information
Used terms: ⌜al0⌝ + α2, ⌜asl0⌝ + σ1, astepf, astartf
Proof step 252 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ afrag(AIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 253 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(⌜asl0⌝ + σ1) = #(⌜al0⌝ + α2) + ⌜1⌝ , # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n),
#(α2 to n0) = ⌜# al1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0,
# α2 < ⌜n0⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1],
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n. ⌜n⌝ < #(⌜al0⌝ + α2) → astepf((⌜asl0⌝ + σ1)[n], (⌜al0⌝ + α2)[n], (⌜asl0⌝ + σ1)[n +1])
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 254:
#(α2 to n0) = ⌜# al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0,
⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, # α2 < ⌜n0⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1],
∀ n1. ⌜n1⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[n1], (⌜al0⌝ + α2)[n1], (⌜asl0⌝ + σ1)[n1 + 1])
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ #(σ + σ1) = # σ + # σ1; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 254 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(α2 to n0) = ⌜# al1⌝ , # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), n0 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, # al1 ≠ n0, asl0 ≠ [], n0 ≠ 0,
⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, # α2 < ⌜n0⌝ ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1],
∀ n1. ⌜n1⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[n1], (⌜al0⌝ + α2)[n1], (⌜asl0⌝ + σ1)[n1 + 1])
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 255:
# al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), #(α2 to n0) = ⌜# al1⌝ ,
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 = ⌜al2⌝ ,
# al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, # α2 < ⌜n0⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. ⌜n1⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[n1], (⌜al0⌝ + α2)[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
var: α2
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜m⌝ + ∞ = ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ # ⌜nf to n⌝ = ⌜n⌝ ; (s)
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
Proof step 255 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), #(α2 to n0) = ⌜# al1⌝ ,
⌜# asl0⌝ + # σ1 = (⌜ii(n)⌝ + # α2) + ⌜1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, α2 = ⌜al2⌝ ,
# al1 ≠ n0, asl0 ≠ [], n0 ≠ 0, # α2 < ⌜n0⌝ , ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. ⌜n1⌝ < ⌜ii(n)⌝ + # α2 → astepf((⌜asl0⌝ + σ1)[n1], (⌜al0⌝ + α2)[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ n1. n1 < # al1 → (α2 to n0)[n1] = al1[n1], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 256:
#(al2 to n0) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n),
⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0,
asl0 ≠ [], # al2 < n0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. n1 < ii(n) + # al2 → astepf((⌜asl0⌝ + σ1)[n1], (al0 + al2)[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ n1. n1 < # al1 → (al2 to n0)[n1] = al1[n1], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
⊦ (⌜x⌝ + ⌜x0⌝ )[m] = (x + x0)[m]; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ < ⌜m⌝ + ⌜n0⌝ ↔ n < m + n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜x⌝ to n = ⌜x to n⌝ ; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
Proof step 256 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(al2 to n0) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n),
⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ , n0 + ii(n) = ii(n + 1), (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0,
asl0 ≠ [], # al2 < n0, ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. n1 < ii(n) + # al2 → astepf((⌜asl0⌝ + σ1)[n1], (al0 + al2)[n1], (⌜asl0⌝ + σ1)[n1 + 1]),
∀ n1. n1 < # al1 → (al2 to n0)[n1] = al1[n1], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule constructor cut
And obtained the following new goals
- Proof step 257:
# asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to n0) = # al1, n0 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, σ1 = ⌜asl1⌝ , # al1 ≠ n0, asl0 ≠ [],
⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, # al2 < n0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < # al1 → (al2 to n0)[n1] = al1[n1],
∀ n1. n1 < ii(n) + # al2 → astepf((⌜asl0⌝ + σ1)[n1], (al0 + al2)[n1], (⌜asl0⌝ + σ1)[n1 + 1])
⊦
Rule argument
var: σ1
Additional information
Used simplifier rules:
astatestream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜m⌝ + ∞ = ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
Proof step 257 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # asl0 = (n0 + 1) + ii(n), # cσ = # α + ⌜1⌝ , # al0 = ii(n), #(al2 to n0) = # al1, n0 + ii(n) = ii(n + 1),
⌜# asl0⌝ + # σ1 = ⌜ii(n)⌝ + ⌜# al2⌝ + ⌜1⌝ , ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, (α to n)^ = ⌜al0⌝ ^, σ1 = ⌜asl1⌝ , # al1 ≠ n0, asl0 ≠ [],
⌜n⌝ < # α, ⌜n⌝ < # cσ, n0 + ii(n) < # asl0, ii(n) < # asl0, # al2 < n0,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), astartf((⌜asl0⌝ + σ1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < # al1 → (al2 to n0)[n1] = al1[n1],
∀ n1. n1 < ii(n) + # al2 → astepf((⌜asl0⌝ + σ1)[n1], (al0 + al2)[n1], (⌜asl0⌝ + σ1)[n1 + 1])
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 258:
#(al2 to n0) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0, asl0 ≠ [], # al2 < n0,
ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. n1 < # al1 → (al2 to n0)[n1] = al1[n1], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < ii(n) + # al2 → astepf((asl0 + asl1)[n1], (al0 + al2)[n1], (asl0 + asl1)[n1 + 1])
⊦
Rule argument
Additional information
Used simplifier rules:
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[traceA-IOstatestream]
⊦ (⌜x⌝ + ⌜x0⌝ )[m] = (x + x0)[m]; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n1⌝ + ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ + ⌜n2⌝ ↔ n1 + n + m = n0 + n2; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 258 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(al2 to n0) = # al1, # al0 = ii(n), # cσ = # α + ⌜1⌝ , # asl0 = (n0 + 1) + ii(n), n0 + ii(n) = ii(n + 1),
ii(n) + # al2 + 1 = # asl0 + # asl1, (α to n)^ = ⌜al0⌝ ^, ⌜al1⌝ ^ = ⌜α[n] '⌝ ^, # al1 ≠ n0, asl0 ≠ [], # al2 < n0,
ii(n) < # asl0, n0 + ii(n) < # asl0, ⌜n⌝ < # cσ, ⌜n⌝ < # α, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
astartf((asl0 + asl1)[0]), cstartf(cσ[0]), cstepf(cσ[n], α[n], cσ[n + 1]), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n1. n1 < # al1 → (al2 to n0)[n1] = al1[n1], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n1. n1 < ii(n) + # al2 → astepf((asl0 + asl1)[n1], (al0 + al2)[n1], (asl0 + asl1)[n1 + 1])
⊦ |
User applied rule subst equation
And closed the goal!
Rule argument
pos: left 4, flags: discard
Additional information
Used simplifier rules:
⊦ m + n = m + n0 ↔ n = n0; (s)
⊦ m + n < m + n0 ↔ n < n0; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ ¬ n < n; (s)
lf-02: ⊦ m < n ∧ m = n0 → n0 < n; (forward) from specification nat-basic
⊦ ¬ m + n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
Proof step 259 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + σ1 ^, (α to n)^ = (α0 to ii(n))^, α0 to ii(n + 1) = ⌜al0⌝ + σ1, σ1 = ⌜af0⌝ , ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , σ1) ∨ ¬ finp(σ1) ∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0]
∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last ∨ σ1 ^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 260:
# al0 = ii(n), (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜af0⌝ , ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ¬ afrag(AIOAut(startf, stepf))(⌜sl⌝ , ⌜af⌝ ); (s)
Proof step 260 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, α0 to ii(n + 1) = ⌜al0⌝ + ⌜af0⌝ , ⌜n⌝ + ⌜1⌝ < # cσ,
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 261:
⊦ σ0 = σ1 ↔ # σ0 = # σ1 ∧ (∀ n. ⌜n⌝ < # σ0 → σ0[n] = σ1[n])
- Proof step 262:
#(α0 to ii(n + 1)) = #(⌜al0⌝ + ⌜af0⌝ ), # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, (α to n)^ = (α0 to ii(n))^,
⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. ⌜n0⌝ < #(α0 to ii(n + 1)) → (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0]
⊦
Rule argument
spec: stream[actionstream], name:extensionality,
seq: ⊦ σ0 = σ1 ↔ # σ0 = # σ1 ∧ (∀ n. ⌜n⌝ < # σ0 → σ0[n] = σ1[n]),
subst:[σ1, σ0] → [⌜al0⌝ + ⌜af0⌝ , α0 to ii(n + 1)], <all paths>
Additional information
Used terms: ⌜al0⌝ + ⌜af0⌝ , α0 to ii(n + 1)
Proof step 261 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ σ0 = σ1 ↔ # σ0 = # σ1 ∧ (∀ n. ⌜n⌝ < # σ0 → σ0[n] = σ1[n]) |
A spec-lemma
Proof step 262 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(α0 to ii(n + 1)) = #(⌜al0⌝ + ⌜af0⌝ ), # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, (α to n)^ = (α0 to ii(n))^,
⌜ii(n + 1)⌝ < # aσ, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. ⌜n0⌝ < #(α0 to ii(n + 1)) → (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0]
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 263:
#(α0 to ii(n + 1)) = ∞, # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, (α to n)^ = (α0 to ii(n))^, ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0]
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜m⌝ < ∞; (s)
append-assoc: ⊦ (σ + σ1) + σ2 = σ + σ1 + σ2; from specification stream[actionstream]
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜m⌝ + ∞ = ∞; (s)
⊦ # ⌜nf⌝ = ∞; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
⊦ #(σ + σ1) = # σ + # σ1; (s)
Proof step 263 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(α0 to ii(n + 1)) = ∞, # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, (α to n)^ = (α0 to ii(n))^, ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0]
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 264:
¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝
- Proof step 265:
# al0 = ii(n), #(α0 to ii(n + 1)) = ∞, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, # α0 < ⌜ii(n + 1)⌝ ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0. (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
spec: stream[actionstream], name:size-to, seq:¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝ ,
subst:[n, σ] → [ii(n + 1), α0], <all paths>
Additional information
Used simplifier rules:
⊦ ⌜n⌝ ≠ ∞; (s)
Used terms: ii(n + 1), α0
Proof step 264 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ¬ # σ < ⌜n⌝ ⊦ #(σ to n) = ⌜n⌝ |
A spec-lemma
Proof step 265 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # al0 = ii(n), #(α0 to ii(n + 1)) = ∞, (α to n)^ = (α0 to ii(n))^, (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, # α0 < ⌜ii(n + 1)⌝ ,
⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, ⌜ii(n + 1)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ n0. (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0], ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 266:
#(α0 to ii(n + 1)) = ∞, # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, (α to n)^ = (α0 to ii(n))^, ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, # α0 < ⌜ii(n + 1)⌝ , # α0 < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0]
⊦
Rule argument
Additional information
Used simplifier rules:
ls-trans: ⊦ n∞ < n∞1 ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 266 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| #(α0 to ii(n + 1)) = ∞, # al0 = ii(n), (α to n + 1)^ = ⌜al0⌝ ^ + ⌜af0⌝ ^, (α to n)^ = (α0 to ii(n))^, ⌜ii(n + 1)⌝ < # aσ,
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ, # α0 < ⌜ii(n + 1)⌝ , # α0 < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), ii(n) ≤ ii(n + 1), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. (α0 to ii(n + 1))[n0] = (⌜al0⌝ + ⌜af0⌝ )[n0]
⊦ |
User applied rule constructor cut
And closed the goal!
Rule argument
var: α0
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ ⌜nf⌝ to n = ⌜nf to n⌝ ; (s)
⊦ # ⌜nf to n⌝ = ⌜n⌝ ; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
⊦ ⌜x⌝ to n = ⌜x to n⌝ ; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 267 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1),
ii(n) ≤ ii(n + 1), ¬ ⌜n⌝ + ⌜1⌝ < # cσ, ⌜n⌝ + ⌜1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 268:
n + 1 = # csl, (α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1),
ii(n) ≤ ii(n + 1), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜x⌝ .l = x; (s)
⊦ finp(⌜x⌝ ); (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ ↔ n + m = n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
stream-fin-forward: ⊦ finp(σ) → (∃ x. ⌜x⌝ = σ); (forward) from specification stream-basic[traceC-IOstatestream]
⊦ ⌜n⌝ ≠ ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ¬ finp(σ) → # σ = ∞; (s)
⊦ ¬ n < n; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ n∞0 + ⌜1⌝ = n∞ → (⌜n⌝ + ⌜1⌝ < n∞ ↔ ⌜n⌝ < n∞0); (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ n∞ = ⌜m⌝ + ⌜n0⌝ → (⌜n⌝ < n∞ ↔ n < m + n0); (s)
⊦ ⌜m⌝ < n∞ → (⌜m⌝ + ⌜1⌝ < n∞ ↔ ⌜m⌝ + ⌜1⌝ ≠ n∞); (ss)
Proof step 268 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| n + 1 = # csl, (α to n)^ = (α0 to ii(n))^, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1),
ii(n) ≤ ii(n + 1), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0) |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 269:
n + 1 = # csl, (α to n)^ = (α0 to ii(n))^, csl = csl0 + cs2 ', csl ≠ [], ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), ii(n) ≤ ii(n + 1),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0)
Rule argument
spec: list-last[traceC-IOstatestream], name:last-elim,
seq:x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a ', subst:[x, a, y] → [csl, cs2, csl0]
Additional information
Used simplifier rules:
⊦ # [] = 0; (s)
⊦ m + n = 0 ↔ m = 0 ∧ n = 0; (ws)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a '; (elim)
Used terms: csl, cs2, y
Proof step 269 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| n + 1 = # csl, (α to n)^ = (α0 to ii(n))^, csl = csl0 + cs2 ', csl ≠ [], ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), ii(n) ≤ ii(n + 1),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(n + 1) + 1) from ii(n)).l⌝ , (α0 to ii(n + 1)) from ii(n)) ∨ ¬ finp((α0 to ii(n + 1)) from ii(n))
∨ aσ[ii(n)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l[0] ∨ aσ[ii(n + 1)] ≠ ((aσ to ii(n + 1) + 1) from ii(n)).l.last
∨ ((α0 to ii(n + 1)) from ii(n))^ ≠ ⌜a '⌝ ^
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 270:
(α to # csl0)^ = (α0 to ii(# csl0))^, ⌜ii(# csl0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl0⌝ + ⌜cs2 '⌝ , α), cstartf((csl0 + cs2 ')[0]),
cstepf(cs2, a, cs1), ii(# csl0) ≤ ii(# csl0 + 1), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(# csl0 + 1) + 1) from ii(# csl0)).l⌝ , (α0 to ii(# csl0 + 1)) from ii(# csl0))
∨ ¬ finp((α0 to ii(# csl0 + 1)) from ii(# csl0)) ∨ aσ[ii(# csl0)] ≠ ((aσ to ii(# csl0 + 1) + 1) from ii(# csl0)).l[0]
∨ aσ[ii(# csl0 + 1)] ≠ ((aσ to ii(# csl0 + 1) + 1) from ii(# csl0)).l.last ∨ ((α0 to ii(# csl0 + 1)) from ii(# csl0))^ ≠ ⌜a '⌝ ^
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ ⌜x + y⌝ = ⌜x⌝ + ⌜y⌝ ; (s)
⊦ n = # x → (x + a ')[n] = a; (s)
⊦ x + a ' ≠ []; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m + n = m + n0 ↔ n = n0; (s)
⊦ # a ' = 0 +1; (s)
⊦ #(x + y) = # x + # y; (s)
Proof step 270 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to # csl0)^ = (α0 to ii(# csl0))^, ⌜ii(# csl0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl0⌝ + ⌜cs2 '⌝ , α), cstartf((csl0 + cs2 ')[0]),
cstepf(cs2, a, cs1), ii(# csl0) ≤ ii(# csl0 + 1), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
¬ afrag(AIOAut(astartf, astepf))(⌜((aσ to ii(# csl0 + 1) + 1) from ii(# csl0)).l⌝ , (α0 to ii(# csl0 + 1)) from ii(# csl0))
∨ ¬ finp((α0 to ii(# csl0 + 1)) from ii(# csl0)) ∨ aσ[ii(# csl0)] ≠ ((aσ to ii(# csl0 + 1) + 1) from ii(# csl0)).l[0]
∨ aσ[ii(# csl0 + 1)] ≠ ((aσ to ii(# csl0 + 1) + 1) from ii(# csl0)).l.last ∨ ((α0 to ii(# csl0 + 1)) from ii(# csl0))^ ≠ ⌜a '⌝ ^
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0) |
Heuristic quantifier closing applied rule exists right
And closed the goal!
Rule argument
pos: right 1 terms: a, cs1
Additional information
Used terms: a, cs1
Proof step 271 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ∃ cσ, α, aσ0, α0, m, n0.
aσ[ii(n + 1)] = aσ0[m] ∧ cs1 = cσ[n0] ∧ ⌜m⌝ < # aσ0 ∧ ⌜n0⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ0, α0) ∧ astartf(aσ0[0])
∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii. ii(n0) = m ∧ mon≤(ii) ∧ (∀ n1. n0 ≤ n1 ∧ ⌜n1⌝ < # cσ → ⌜ii(n1)⌝ < # aσ0 ∧ (α to n1)^ = (α0 to ii(n1))^)) |
User applied rule exists right
And obtained the following new goals
- Proof step 272:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ aσ[ii(n + 1)] = aσ[ii(n + 1)] ∧ cs1 = cσ[n + 1] ∧ ⌜ii(n + 1)⌝ < # aσ ∧ ⌜n + 1⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0)
∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii0. ii0(n + 1) = ii(n + 1) ∧ mon≤(ii0) ∧ (∀ n1. n + 1 ≤ n1 ∧ ⌜n1⌝ < # cσ → ⌜ii0(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii0(n1))^))
Rule argument
pos: right 1 terms: cσ, α, aσ, α0, ii(n + 1), n + 1 abort: F discard: T computed: F
Additional information
Used terms: cσ, α, aσ, α0, ii(n + 1), n + 1
Proof step 272 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ aσ[ii(n + 1)] = aσ[ii(n + 1)] ∧ cs1 = cσ[n + 1] ∧ ⌜ii(n + 1)⌝ < # aσ ∧ ⌜n + 1⌝ < # cσ ∧ afrag(AIOAut(astartf, astepf))(aσ, α0)
∧ astartf(aσ[0]) ∧ cfrag(CIOAut(cstartf, cstepf))(cσ, α) ∧ cstartf(cσ[0]) ∧ (finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)))
∧ (∃ ii0. ii0(n + 1) = ii(n + 1) ∧ mon≤(ii0) ∧ (∀ n1. n + 1 ≤ n1 ∧ ⌜n1⌝ < # cσ → ⌜ii0(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii0(n1))^)) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 273:
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ cs1 = cσ[n + 1] ∧ ⌜ii(n + 1)⌝ < # aσ ∧ ⌜n⌝ + ⌜1⌝ < # cσ
∧ (∃ ii0. ii0(n + 1) = ii(n + 1) ∧ mon≤(ii0) ∧ (∀ n1. n < n1 ∧ ⌜n1⌝ < # cσ → ⌜ii0(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii0(n1))^))
Rule argument
Additional information
Used simplifier rules:
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m + 1 ≤ n ↔ m < n; (s)
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
Proof step 273 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ cs1 = cσ[n + 1] ∧ ⌜ii(n + 1)⌝ < # aσ ∧ ⌜n⌝ + ⌜1⌝ < # cσ
∧ (∃ ii0. ii0(n + 1) = ii(n + 1) ∧ mon≤(ii0) ∧ (∀ n1. n < n1 ∧ ⌜n1⌝ < # cσ → ⌜ii0(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii0(n1))^)) |
User applied rule case distinction
And obtained the following new goals
- Proof step 274:
cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
- Proof step 298:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii), ¬ ⌜ii(n + 1)⌝ < # aσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
- Proof step 304:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ + ⌜1⌝ < # cσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
- Proof step 308:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii0. ii0(n + 1) = ii(n + 1) ∧ mon≤(ii0) ∧ (∀ n1. n < n1 ∧ ⌜n1⌝ < # cσ → ⌜ii0(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii0(n1))^)
Rule argument
pos: right 1
Additional information
Proof step 274 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 275:
⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1]))
- Proof step 276:
# cσ = # α + ⌜1⌝ , cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^, ∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1])
⊦
Rule argument
spec: IOtrace[restrictedC], name:frag,
seq:⊦ cfrag(CIOAut(startf, stepf))(σ, β)
↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])),
subst:[β, σ, stepf, startf] → [α, cσ, cstepf, cstartf], <all paths>
Additional information
Used terms: α, cσ, cstepf, cstartf
Proof step 275 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ cfrag(CIOAut(startf, stepf))(σ, β) ↔ # σ = # β + ⌜1⌝ ∧ (∀ n. ⌜n⌝ < # β → stepf(σ[n], β[n], σ[n +1])) |
A spec-lemma
Proof step 276 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^, ∀ n. ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n +1])
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 277:
# cσ = # α + ⌜1⌝ , cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1])
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m +1 = m + 1; (s)
Proof step 277 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1])
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 278:
# cσ = # α + ⌜1⌝ , cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), n ≤ n ∧ ⌜n⌝ < # cσ → ⌜ii(n)⌝ < # aσ ∧ (α to n)^ = (α0 to ii(n))^,
∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1]), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 12 terms: n abort: F discard: T computed: F
Additional information
Used terms: n
Proof step 278 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), n ≤ n ∧ ⌜n⌝ < # cσ → ⌜ii(n)⌝ < # aσ ∧ (α to n)^ = (α0 to ii(n))^,
∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1]), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule case distinction
And obtained the following new goals
- Proof step 279:
# cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1])
⊦
Rule argument
pos: left 12
Additional information
Used simplifier rules:
⊦ m ≤ m; (s)
Proof step 279 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, ∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1])
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 280:
# cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
Additional information
Proof step 280 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. ⌜n0⌝ < # α → cstepf(cσ[n0], α[n0], cσ[n0 + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 281:
# cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 13 terms: n abort: F discard: T computed: F
Additional information
Used terms: n
Proof step 281 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ⌜n⌝ < # α → cstepf(cσ[n], α[n], cσ[n + 1]),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
User applied rule case distinction
And obtained the following new goals
- Proof step 282:
# cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ < # α, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
- Proof step 297:
# cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), cstepf(cσ[n], α[n], cσ[n + 1]), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 13
Additional information
Proof step 282 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ < # α, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 283:
(α to n)^ = (α0 to ii(n))^, ⌜# csl⌝ = # α + ⌜1⌝ , cs1 ≠ csl[n + 1], csl ≠ [], n < # csl, ⌜ii(n)⌝ < # aσ,
# α < ⌜# csl⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(hd(csl)), cstepf(csl[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ < # α,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ x ≠ [] → x[0] = hd(x); (s)
⊦ # x = 0 ↔ x = []; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ ⌜x⌝ .l = x; (s)
⊦ finp(⌜x⌝ ); (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
stream-fin-forward: ⊦ finp(σ) → (∃ x. ⌜x⌝ = σ); (forward) from specification stream-basic[traceC-IOstatestream]
⊦ n∞ < ∞ ↔ n∞ ≠ ∞; (s)
⊦ ¬ finp(σ) → # σ = ∞; (s)
⊦ ⌜m⌝ < ∞; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
lels-trans: ⊦ ¬ n∞1 < n∞ ∧ n∞1 < n∞2 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 283 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, ⌜# csl⌝ = # α + ⌜1⌝ , cs1 ≠ csl[n + 1], csl ≠ [], n < # csl, ⌜ii(n)⌝ < # aσ,
# α < ⌜# csl⌝ , C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(hd(csl)), cstepf(csl[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ < # α,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0) |
Heuristic elimination applied rule apply elim lemma
And obtained the following new goals
- Proof step 284:
(α to n)^ = (α0 to ii(n))^, csl = cs2 + csl0, ⌜# csl⌝ = # α + ⌜1⌝ , cs1 ≠ csl[n + 1], csl ≠ [], # α < ⌜# csl⌝ ,
⌜ii(n)⌝ < # aσ, n < # csl, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cstartf(cs2), cstepf(csl[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ < # α,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0)
Rule argument
spec: list-data[traceC-IOstatestream], name:elim-list-c,
seq:x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y, subst:[x, a, y] → [csl, cs2, csl0]
Additional information
Used simplifier rules:
x ≠ [] ⊦ a = hd(x) ∧ y = tl(x) ↔ x = a + y; (elim)
Used terms: csl, cs2, y
Proof step 284 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| (α to n)^ = (α0 to ii(n))^, csl = cs2 + csl0, ⌜# csl⌝ = # α + ⌜1⌝ , cs1 ≠ csl[n + 1], csl ≠ [], # α < ⌜# csl⌝ ,
⌜ii(n)⌝ < # aσ, n < # csl, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cstartf(cs2), cstepf(csl[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ < # α,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 285:
α ^ = (α0 to ii(# csl0))^, ⌜# csl0⌝ = # α, cs1 ≠ csl0[# csl0], ⌜ii(# csl0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((cs2 ' + csl0)[# csl0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf((cs2 ' + csl0).last, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ m ≤ m; (s)
⊦ # σ = ⌜n⌝ → σ to n = σ; (s)
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m ≤ n → (n ≤ m ↔ m = n); (s)
lele-trans: ⊦ ¬ n∞1 < n∞ ∧ ¬ n∞2 < n∞1 → ¬ n∞2 < n∞; (forward) from specification nat-inf
⊦ a + x = a ' + x; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ # σ < ⌜n⌝ + ⌜1⌝ ↔ ¬ ⌜n⌝ < # σ; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ m +1 = m + 1; (s)
⊦ #(a ' + x) = (# x)+1; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ a ' + x ≠ []; (s)
⊦ (a ' + x)[n + 1] = x[n]; (s)
⊦ n∞ + ⌜0⌝ = n∞; (s)
⊦ m ≤ n → (⌜(* n)⌝ + n∞1 = ⌜(* m)⌝ + n∞2 ↔ ⌜n - m⌝ + n∞1 = n∞2); (s)
Proof step 285 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = (α0 to ii(# csl0))^, ⌜# csl0⌝ = # α, cs1 ≠ csl0[# csl0], ⌜ii(# csl0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((cs2 ' + csl0)[# csl0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf((cs2 ' + csl0).last, a0, cs0) |
User applied rule constructor cut
And obtained the following new goals
- Proof step 286:
α ^ = (α0 to ii(# csl0))^, α = ⌜al0⌝ , ⌜# csl0⌝ = # α, cs1 ≠ csl0[# csl0], ⌜ii(# csl0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((cs2 ' + csl0)[# csl0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf((cs2 ' + csl0).last, a0, cs0)
Rule argument
var: α
Additional information
Used simplifier rules:
actionstream freely generated by ⌜ ⌝, ⌜ ⌝;;
⊦ # ⌜nf⌝ = ∞; (s)
⊦ ⌜n⌝ ≠ ∞; (s)
Proof step 286 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| α ^ = (α0 to ii(# csl0))^, α = ⌜al0⌝ , ⌜# csl0⌝ = # α, cs1 ≠ csl0[# csl0], ⌜ii(# csl0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((cs2 ' + csl0)[# csl0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf((cs2 ' + csl0).last, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 287:
# csl0 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ csl0[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((cs2 ' + csl0)[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf((cs2 ' + csl0).last, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜n⌝ = ⌜n0⌝ ↔ n = n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
Proof step 287 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl0 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ csl0[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((cs2 ' + csl0)[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf((cs2 ' + csl0).last, a0, cs0) |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 288:
# csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs2 ' + csl0 ≠ [], cs1 ≠ csl0[# al0],
⌜ii(# al0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(cs2), cstepf((cs2 ' + csl0)[# al0], a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0)
Rule argument
spec: list-last[traceC-IOstatestream], name:last-elim,
seq:x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a ',
subst:[x, a, y] → [cs2 ' + csl0, cs3, csl]
Additional information
Used simplifier rules:
⊦ x + y = [] ↔ x = [] ∧ y = []; (as)
⊦ a ' ≠ []; (s)
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a '; (elim)
Used terms: cs2 ' + csl0, cs3, y
Proof step 288 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs2 ' + csl0 ≠ [], cs1 ≠ csl0[# al0],
⌜ii(# al0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(cs2), cstepf((cs2 ' + csl0)[# al0], a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 289:
# csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ csl0[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((csl + cs3 ')[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
cs2 ∈ csl ∨ cs2 = cs3, cs3 = cs2 ∨ cs3 ∈ csl0
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ a ∈ b ' + x ↔ a = b ∨ a ∈ x; (s)
⊦ a ∈ b ' ↔ a = b; (s)
⊦ a ∈ x + y ↔ a ∈ x ∨ a ∈ y; (s)
in-15: ⊦ x + a ' = y → a ∈ y; (forward) from specification list[traceC-IOstatestream]
in-14: ⊦ a ' + x = y → a ∈ y; (forward) from specification list[traceC-IOstatestream]
⊦ a ' + x ≠ []; (s)
Proof step 289 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ csl0[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((csl + cs3 ')[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
cs2 ∈ csl ∨ cs2 = cs3, cs3 = cs2 ∨ cs3 ∈ csl0
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0) |
User applied rule constructor cut
And obtained the following new goals
- Proof step 290:
# csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, csl = [], cs1 ≠ csl0[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((csl + cs3 ')[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
cs3 = cs2 ∨ cs3 ∈ csl0, cs2 ∈ csl ∨ cs2 = cs3
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0)
- Proof step 292:
# csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, csl = cs0 + csl1, cs1 ≠ csl0[# al0],
⌜ii(# al0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(cs2), cstepf((csl + cs3 ')[# al0], a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, cs3 = cs2 ∨ cs3 ∈ csl0, cs2 ∈ csl ∨ cs2 = cs3
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0)
Rule argument
var: csl
Additional information
Used simplifier rules:
cstatelist freely generated by [], +;;
Proof step 290 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, csl = [], cs1 ≠ csl0[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2),
cstepf((csl + cs3 ')[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
cs3 = cs2 ∨ cs3 ∈ csl0, cs2 ∈ csl ∨ cs2 = cs3
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 291:
[] = (α0 to ii(0))^, cs1 ≠ [][0], ⌜ii(0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2), cstepf(cs2, a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ a '[0] = a; (s)
⊦ # [] = 0; (s)
⊦ [] ^ = []; (s)
⊦ ⌜[]⌝ = []; (s)
⊦ # x = 0 ↔ x = []; (s)
⊦ # [] = 0; (s)
⊦ ¬ a ∈ []; (s)
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ [] + x = x; (s)
⊦ a ' = b ' + x ↔ a = b ∧ x = []; (ws)
Proof step 291 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| [] = (α0 to ii(0))^, cs1 ≠ [][0], ⌜ii(0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs2), cstepf(cs2, a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0) |
Heuristic quantifier closing applied rule exists right
And closed the goal!
Rule argument
pos: right 1 terms: a, cs1
Additional information
Used terms: a, cs1
Proof step 292 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl0 = # al0, cs2 ' + csl0 = csl + cs3 ', ⌜al0⌝ ^ = (α0 to ii(# al0))^, csl = cs0 + csl1, cs1 ≠ csl0[# al0],
⌜ii(# al0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(cs2), cstepf((csl + cs3 ')[# al0], a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1, cs3 = cs2 ∨ cs3 ∈ csl0, cs2 ∈ csl ∨ cs2 = cs3
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 293:
# csl1 + 1 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ (csl1 + cs3 ')[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs0),
cstepf(((cs0 ' + csl1) + cs3 ')[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ a ∈ b ' ↔ a = b; (s)
⊦ a ∈ x + y ↔ a ∈ x ∨ a ∈ y; (s)
⊦ # a ' = 0 +1; (s)
⊦ #(x + y) = # x + # y; (s)
in-15: ⊦ x + a ' = y → a ∈ y; (forward) from specification list[traceC-IOstatestream]
⊦ a ∈ b ' + x ↔ a = b ∨ a ∈ x; (s)
⊦ a + x = a ' + x; (s)
⊦ a ' + x = b ' + y ↔ a = b ∧ x = y; (ws)
Proof step 293 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl1 + 1 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ (csl1 + cs3 ')[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs0),
cstepf(((cs0 ' + csl1) + cs3 ')[# al0], a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0) |
User applied rule apply rewrite lemma
And obtained the following new goals
- Proof step 294:
⊦ ¬ n < # x → (x + y)[n] = y[n - # x]
- Proof step 295:
# csl1 + 1 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ (csl1 + cs3 ')[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs0),
cstepf(cs3 '[# al0 - #(cs0 ' + csl1)], a, cs1), mon≤(ii), ¬ # al0 < #(cs0 ' + csl1),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0)
Rule argument
spec: list-del[traceC-IOstatestream], name:get-append-grt,
seq: ⊦ ¬ n < # x → (x + y)[n] = y[n - # x],
subst:[n, y, x] → [# al0, cs3 ', cs0 ' + csl1], <all paths>
Additional information
Used simplifier rules:
⊦ n < # x → (x + a ')[n] = x[n]; (s)
⊦ #(a ' + x) = (# x)+1; (s)
⊦ m +1 = m + 1; (s)
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ m < n + 1 ↔ ¬ n < m; (s)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
⊦ m < n ↔ ¬ n ≤ m; (ss)
⊦ m = n + 1 → ¬ m ≤ n; (s)
Used terms: # al0, cs3 ', cs0 ' + csl1
Proof step 294 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⊦ ¬ n < # x → (x + y)[n] = y[n - # x] |
A spec-lemma
Proof step 295 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl1 + 1 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, cs1 ≠ (csl1 + cs3 ')[# al0], ⌜ii(# al0)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cs0),
cstepf(cs3 '[# al0 - #(cs0 ' + csl1)], a, cs1), mon≤(ii), ¬ # al0 < #(cs0 ' + csl1),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 296:
# csl1 + 1 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, al0 ≠ [], cs1 ≠ (csl1 + cs3 ')[# al0], ⌜ii(# al0)⌝ < # aσ,
# csl1 < # al0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(cs0), cstepf(cs3, a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ a '[0] = a; (s)
⊦ m - m = 0; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ¬ n < n; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ m ≤ m; (s)
⊦ # x = 0 ↔ x = []; (s)
lf-01: ⊦ m < n ∧ n = n0 → m < n0; (forward) from specification nat-basic
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
eqle-one: ⊦ m = n + 1 ∧ n < n0 → m ≤ n0; (forward) from specification nat
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ m +1 = m + 1; (s)
⊦ #(a ' + x) = (# x)+1; (s)
Proof step 296 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # csl1 + 1 = # al0, ⌜al0⌝ ^ = (α0 to ii(# al0))^, al0 ≠ [], cs1 ≠ (csl1 + cs3 ')[# al0], ⌜ii(# al0)⌝ < # aσ,
# csl1 < # al0, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cstartf(cs0), cstepf(cs3, a, cs1), mon≤(ii), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs3, a0, cs0) |
Heuristic quantifier closing applied rule exists right
And closed the goal!
Rule argument
pos: right 1 terms: a, cs1
Additional information
Used terms: a, cs1
Proof step 297 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| # cσ = # α + ⌜1⌝ , (α to n)^ = (α0 to ii(n))^, cs1 ≠ cσ[n + 1], ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cstartf(cσ[0]),
cstepf(cσ[n], a, cs1), cstepf(cσ[n], α[n], cσ[n + 1]), mon≤(ii), finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic quantifier closing applied rule all left
And closed the goal!
Rule argument
pos: left 14 terms: cσ[n], a, α[n], cs1, cσ[n + 1]
Additional information
Used terms: cσ[n], a, α[n], cs1, cσ[n + 1]
Proof step 298 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii), ¬ ⌜ii(n + 1)⌝ < # aσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 299:
ii(n) < ii(n + 1), ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
¬ ⌜ii(n + 1)⌝ < # aσ, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
lsle-trans: ⊦ n∞ < n∞1 ∧ ¬ n∞2 < n∞1 → n∞ < n∞2; (forward) from specification nat-inf
Proof step 299 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ii(n) < ii(n + 1), ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
¬ ⌜ii(n + 1)⌝ < # aσ, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ |
User applied rule all left
And obtained the following new goals
- Proof step 300:
⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ii(n) < ii(n + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
¬ ⌜ii(n + 1)⌝ < # aσ, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n ≤ n + 1 ∧ ⌜n + 1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦
Rule argument
pos: left 14 terms: n + 1 abort: F discard: T computed: T
Additional information
Used terms: n + 1
Proof step 300 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, ii(n) < ii(n + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
¬ ⌜ii(n + 1)⌝ < # aσ, finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)),
n ≤ n + 1 ∧ ⌜n + 1⌝ < # cσ → ⌜ii(n + 1)⌝ < # aσ ∧ (α to n + 1)^ = (α0 to ii(n + 1))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 301:
n + 1 = # csl, ⌜ii(n)⌝ < # aσ, ii(n) < ii(n + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii),
¬ ⌜ii(n + 1)⌝ < # aσ, ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜x⌝ .l = x; (s)
⊦ finp(⌜x⌝ ); (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ ↔ n + m = n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
stream-fin-forward: ⊦ finp(σ) → (∃ x. ⌜x⌝ = σ); (forward) from specification stream-basic[traceC-IOstatestream]
⊦ ⌜n⌝ ≠ ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ¬ finp(σ) → # σ = ∞; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ ¬ n < n; (s)
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ n∞ = ⌜m⌝ + ⌜n0⌝ → (⌜n⌝ < n∞ ↔ n < m + n0); (s)
⊦ ⌜m⌝ < n∞ → (⌜m⌝ + ⌜1⌝ < n∞ ↔ ⌜m⌝ + ⌜1⌝ ≠ n∞); (ss)
⊦ ⌜m + n⌝ = ⌜m⌝ + ⌜n⌝ ; (s)
⊦ m ≤ m + n; (s)
Proof step 301 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| n + 1 = # csl, ⌜ii(n)⌝ < # aσ, ii(n) < ii(n + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii),
¬ ⌜ii(n + 1)⌝ < # aσ, ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0) |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 302:
n + 1 = # csl, csl = csl0 + cs2 ', csl ≠ [], ii(n) < ii(n + 1), ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii), ¬ ⌜ii(n + 1)⌝ < # aσ,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0)
Rule argument
spec: list-last[traceC-IOstatestream], name:last-elim,
seq:x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a ', subst:[x, a, y] → [csl, cs2, csl0]
Additional information
Used simplifier rules:
⊦ # [] = 0; (s)
⊦ m + n = 0 ↔ m = 0 ∧ n = 0; (ws)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a '; (elim)
Used terms: csl, cs2, y
Proof step 302 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| n + 1 = # csl, csl = csl0 + cs2 ', csl ≠ [], ii(n) < ii(n + 1), ⌜ii(n)⌝ < # aσ,
C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii), ¬ ⌜ii(n + 1)⌝ < # aσ,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 303:
⌜ii(# csl0)⌝ < # aσ, ii(# csl0) < ii(# csl0 + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl0⌝ + ⌜cs2 '⌝ , α), cstartf((csl0 + cs2 ')[0]),
cstepf(cs2, a, cs1), mon≤(ii), ¬ ⌜ii(# csl0 + 1)⌝ < # aσ,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜m⌝ < ⌜n⌝ ↔ m < n; (s)
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
lsle-trans: ⊦ n∞ < n∞1 ∧ ¬ n∞2 < n∞1 → n∞ < n∞2; (forward) from specification nat-inf
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ ⌜x + y⌝ = ⌜x⌝ + ⌜y⌝ ; (s)
⊦ n = # x → (x + a ')[n] = a; (s)
⊦ x + a ' ≠ []; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m + n = m + n0 ↔ n = n0; (s)
⊦ # a ' = 0 +1; (s)
⊦ #(x + y) = # x + # y; (s)
Proof step 303 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(# csl0)⌝ < # aσ, ii(# csl0) < ii(# csl0 + 1), C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl0⌝ + ⌜cs2 '⌝ , α), cstartf((csl0 + cs2 ')[0]),
cstepf(cs2, a, cs1), mon≤(ii), ¬ ⌜ii(# csl0 + 1)⌝ < # aσ,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0) |
Heuristic quantifier closing applied rule exists right
And closed the goal!
Rule argument
pos: right 1 terms: a, cs1
Additional information
Used terms: a, cs1
Proof step 304 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii), ¬ ⌜n⌝ + ⌜1⌝ < # cσ,
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 305:
n + 1 = # csl, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ¬ n < n0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
⊦ ⌜x⌝ .l = x; (s)
⊦ finp(⌜x⌝ ); (s)
⊦ ⌜x⌝ [n] = x[n]; (s)
add-comm: ⊦ n∞1 + n∞2 = n∞2 + n∞1; from specification nat-inf
add-assoc: ⊦ (n∞ + n∞1) + n∞2 = n∞ + n∞1 + n∞2; from specification nat-inf
⊦ ⌜n⌝ + ⌜m⌝ = ⌜n0⌝ ↔ n + m = n0; (s)
⊦ # ⌜x⌝ = ⌜# x⌝ ; (s)
stream-fin-forward: ⊦ finp(σ) → (∃ x. ⌜x⌝ = σ); (forward) from specification stream-basic[traceC-IOstatestream]
⊦ ⌜n⌝ ≠ ∞; (s)
⊦ ⌜m⌝ + n∞ = ∞ ↔ n∞ = ∞; (s)
⊦ ¬ finp(σ) → # σ = ∞; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m < n + 1 ↔ ¬ n < m; (s)
⊦ n∞ = ⌜m⌝ + ⌜n0⌝ → (⌜n⌝ < n∞ ↔ n < m + n0); (s)
⊦ ¬ n < n; (s)
⊦ ⌜m⌝ < n∞ → (⌜m⌝ + ⌜1⌝ < n∞ ↔ ⌜m⌝ + ⌜1⌝ ≠ n∞); (ss)
Proof step 305 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| n + 1 = # csl, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii),
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ¬ n < n0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ∃ a0, cs0. cstepf(csl.last, a0, cs0) |
User applied rule apply elim lemma
And obtained the following new goals
- Proof step 306:
n + 1 = # csl, csl = csl0 + cs2 ', csl ≠ [], ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii),
∀ n0. n ≤ n0 ∧ ¬ n < n0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0)
Rule argument
spec: list-last[traceC-IOstatestream], name:last-elim,
seq:x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a ', subst:[x, a, y] → [csl, cs2, csl0]
Additional information
Used simplifier rules:
⊦ # [] = 0; (s)
⊦ m + n = 0 ↔ m = 0 ∧ n = 0; (ws)
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
c: ⊦ m + n = n + m; from specification nat-basic
x ≠ [] ⊦ a = x.last ∧ y = x.butlast ↔ x = y + a '; (elim)
Used terms: csl, cs2, y
Proof step 306 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| n + 1 = # csl, csl = csl0 + cs2 ', csl ≠ [], ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(⌜csl⌝ , α), cstartf(csl[0]), cstepf(csl[n], a, cs1), mon≤(ii),
∀ n0. n ≤ n0 ∧ ¬ n < n0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 307:
⌜ii(# csl0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl0⌝ + ⌜cs2 '⌝ , α), cstartf((csl0 + cs2 ')[0]), cstepf(cs2, a, cs1), mon≤(ii),
∀ n0. # csl0 ≤ n0 ∧ ¬ # csl0 < n0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0)
Rule argument
Additional information
Used simplifier rules:
a: ⊦ (x + y) + z = x + y + z; from specification list[traceC-IOstatestream]
⊦ ⌜x + y⌝ = ⌜x⌝ + ⌜y⌝ ; (s)
⊦ n = # x → (x + a ')[n] = a; (s)
⊦ x + a ' ≠ []; (s)
c: ⊦ m + n = n + m; from specification nat-basic
a: ⊦ (m + n0) + n1 = m + n0 + n1; from specification nat-basic
⊦ m + n = m + n0 ↔ n = n0; (s)
⊦ # a ' = 0 +1; (s)
⊦ #(x + y) = # x + # y; (s)
Proof step 307 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(# csl0)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]),
cfrag(CIOAut(cstartf, cstepf))(⌜csl0⌝ + ⌜cs2 '⌝ , α), cstartf((csl0 + cs2 ')[0]), cstepf(cs2, a, cs1), mon≤(ii),
∀ n0. # csl0 ≤ n0 ∧ ¬ # csl0 < n0 → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ a0, cs0. cstepf(cs2, a0, cs0) |
Heuristic quantifier closing applied rule exists right
And closed the goal!
Rule argument
pos: right 1 terms: a, cs1
Additional information
Used terms: a, cs1
Proof step 308 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜ii(n)⌝ < # aσ, ⌜n⌝ < # cσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^,
∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1
⊦ ∃ ii0. ii0(n + 1) = ii(n + 1) ∧ mon≤(ii0) ∧ (∀ n1. n < n1 ∧ ⌜n1⌝ < # cσ → ⌜ii0(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii0(n1))^) |
User applied rule exists right
And obtained the following new goals
- Proof step 309:
⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ii(n + 1) = ii(n + 1) ∧ mon≤(ii) ∧ (∀ n1. n < n1 ∧ ⌜n1⌝ < # cσ → ⌜ii(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii(n1))^)
Rule argument
pos: right 1 terms: ii abort: F discard: T computed: T
Additional information
Used terms: ii
Proof step 309 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)), afrag(AIOAut(astartf, astepf))(aσ, α0),
astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ii(n + 1) = ii(n + 1) ∧ mon≤(ii) ∧ (∀ n1. n < n1 ∧ ⌜n1⌝ < # cσ → ⌜ii(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii(n1))^) |
Heuristic simplifier applied rule simplifier
And obtained the following new goals
- Proof step 310:
⌜n1⌝ < # cσ, n < n1, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ⌜ii(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii(n1))^
Rule argument
Additional information
Used simplifier rules:
⊦ m < n → n ≠ 0; (s)
f: ⊦ m < n → n ≠ 0; (forward) from specification nat-basic
Proof step 310 from proof refine-and-cstepdet-implies-forward-aux (previous step)
(back to tree)
| ⌜n1⌝ < # cσ, n < n1, ⌜n⌝ < # cσ, ⌜ii(n)⌝ < # aσ, C_≤T_A(CIOAut(cstartf, cstepf), AIOAut(astartf, astepf)),
afrag(AIOAut(astartf, astepf))(aσ, α0), astartf(aσ[0]), cfrag(CIOAut(cstartf, cstepf))(cσ, α), cstartf(cσ[0]), cstepf(cσ[n], a, cs1), mon≤(ii),
finp(cσ) → ¬(∃ a, cs0. cstepf(cσ.l.last, a, cs0)), ∀ cs, a0, a1, cs0, cs1. cstepf(cs, a0, cs0) ∧ cstepf(cs, a1, cs1) → a0 = a1 ∧ cs0 = cs1,
∀ n0. n ≤ n0 ∧ ⌜n0⌝ < # cσ → ⌜ii(n0)⌝ < # aσ ∧ (α to n0)^ = (α0 to ii(n0))^
⊦ ⌜ii(n1)⌝ < # aσ ∧ (α to n1)^ = (α0 to ii(n1))^ |
Heuristic quantifier closing applied rule all left
And closed the goal!
Rule argument
pos: left 14 terms: n1
Additional information
Used simplifier rules:
⊦ m < n → m ≤ n; (s)
Used terms: n1
Proof Tree for refine-and-cstepdet-implies-forward-aux
(View conclusion)
The following image shows the proof tree of sequent calculus. The
proved goal is at the bottom. You can click on the nodes to view
additional rules. See here for details on colors in a proof
tree.